Zeaburv0.1.0
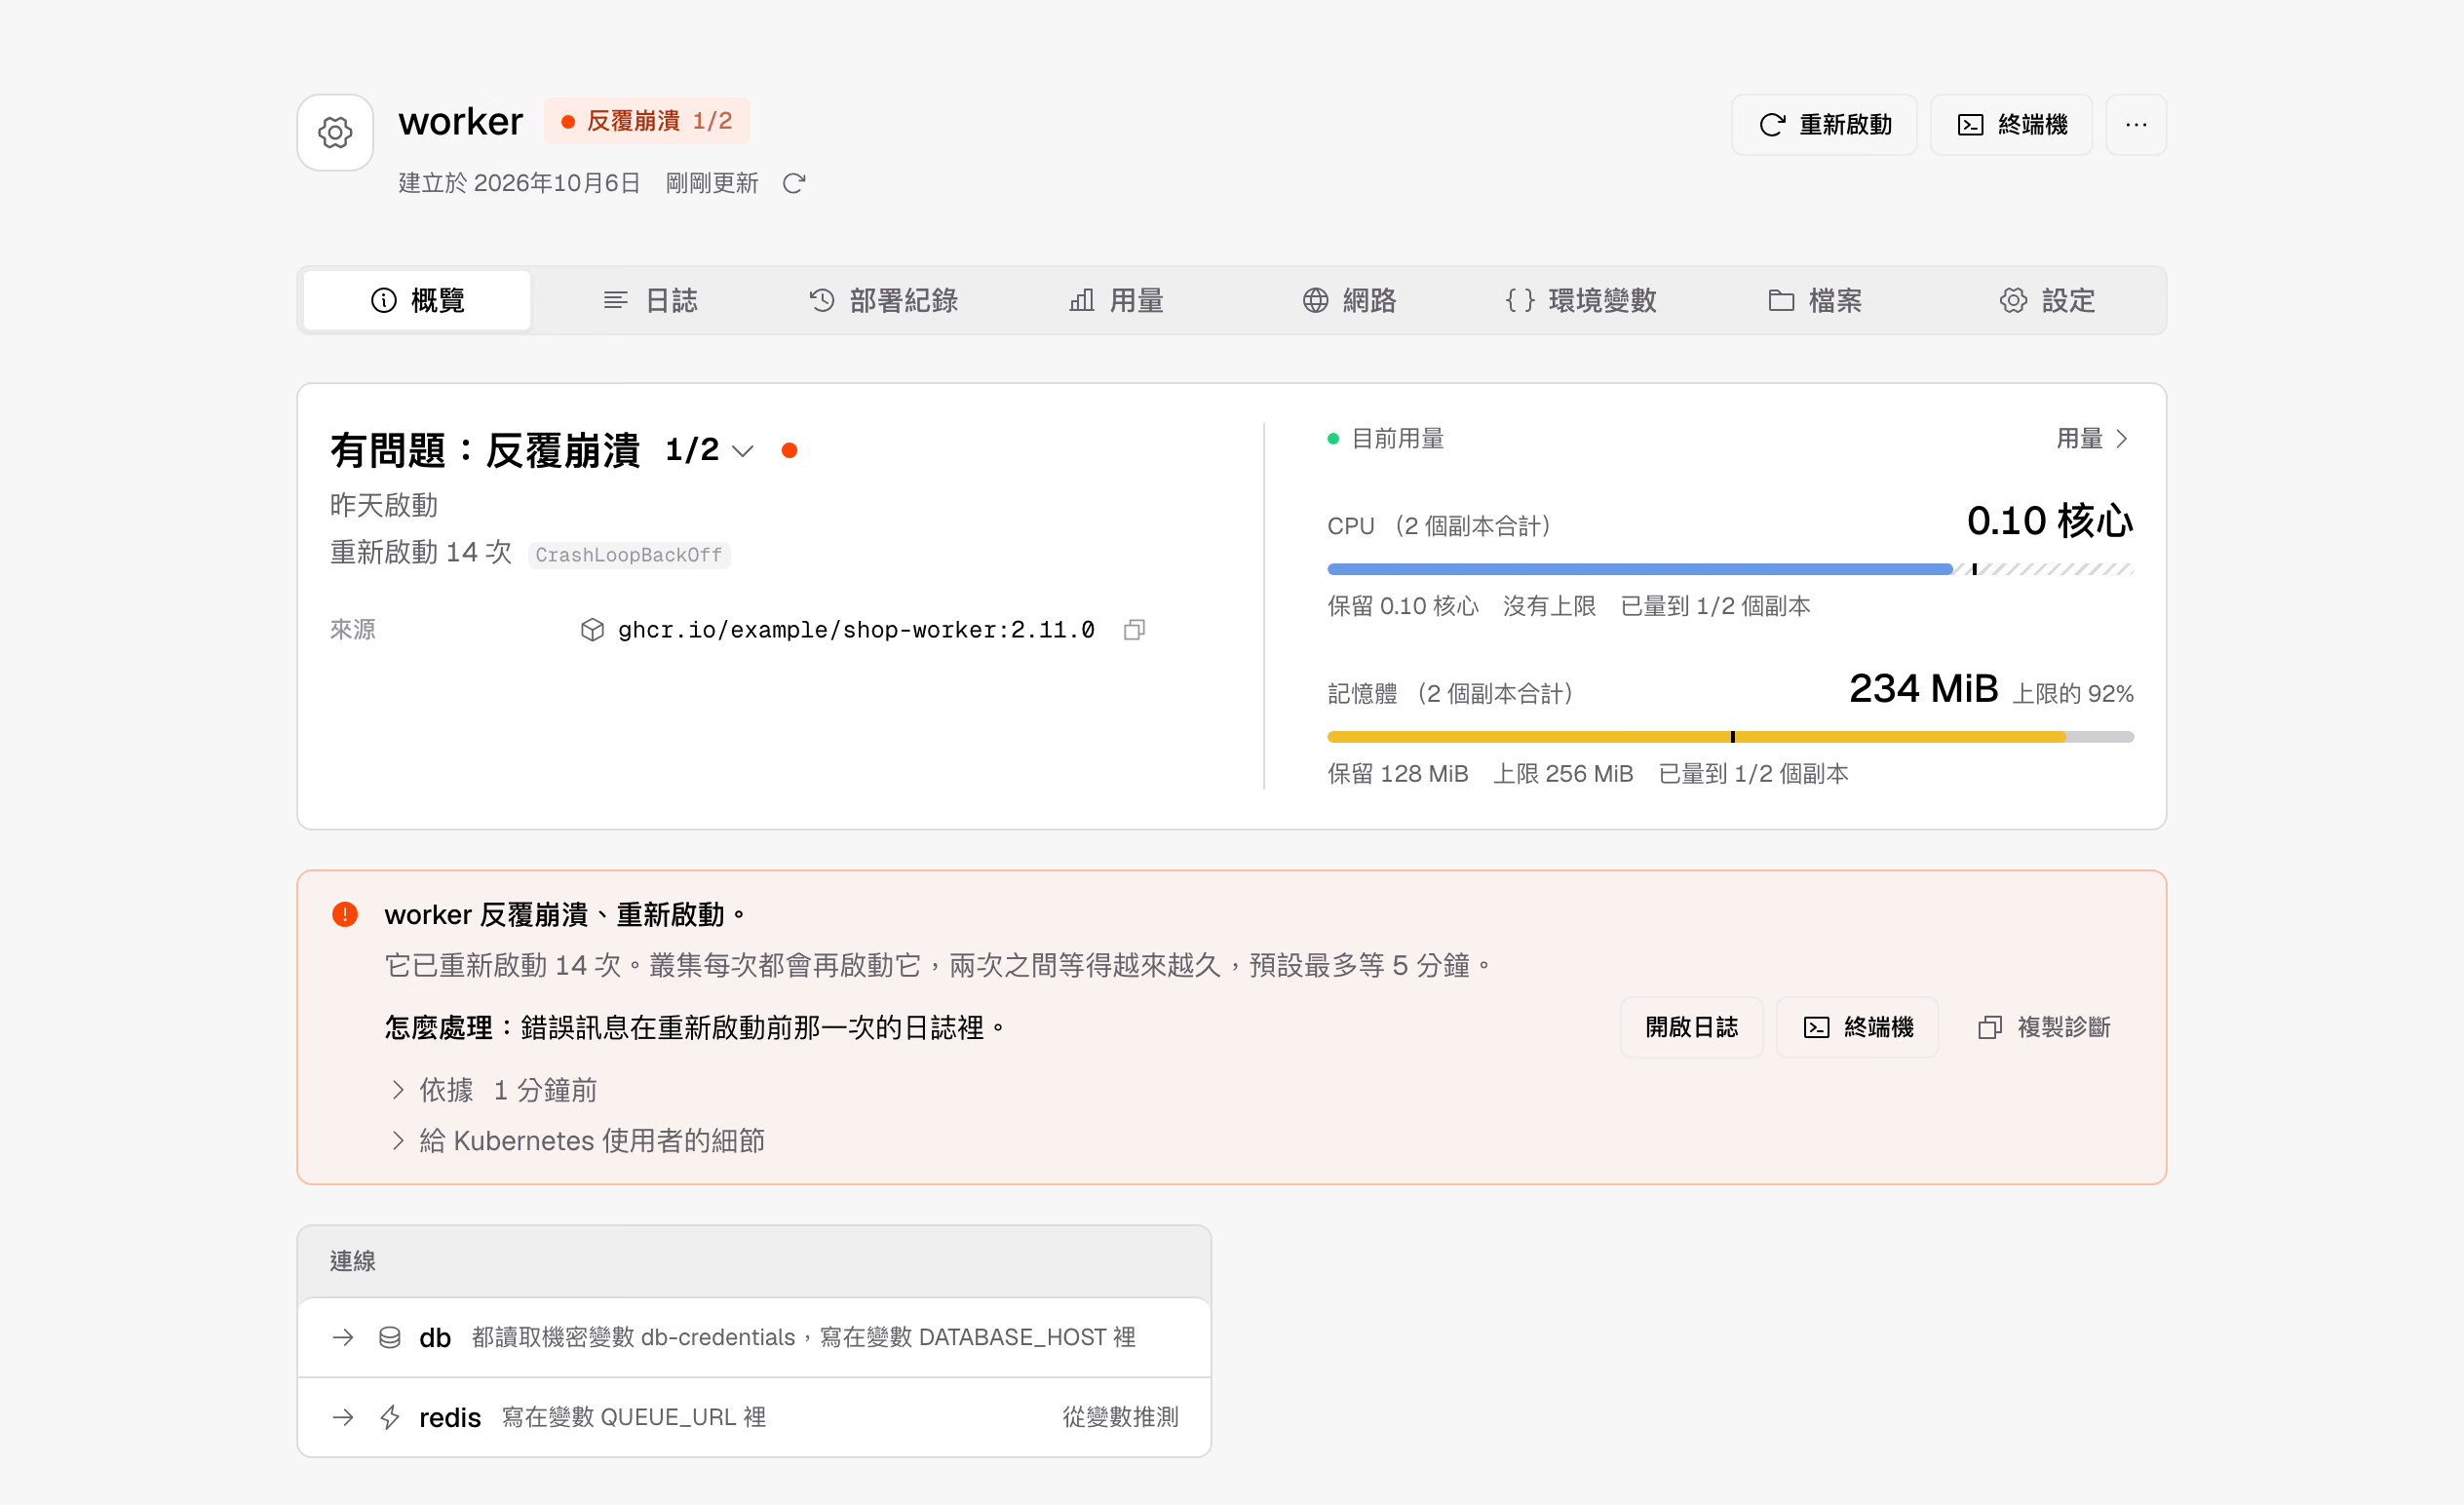
Zeabur 直接讀取 Kubernetes 物件,把 Namespace 整理成專案和服務,說明哪裡出了問題。改設定前,先列出這次會寫入哪些欄位,確認後才套用。
看全部 88 項功能每次讀寫叢集都帶著登入者的權杖,能做什麼由 Kubernetes RBAC 決定。Chart 建立的 ServiceAccount 沒有綁定任何 Role。
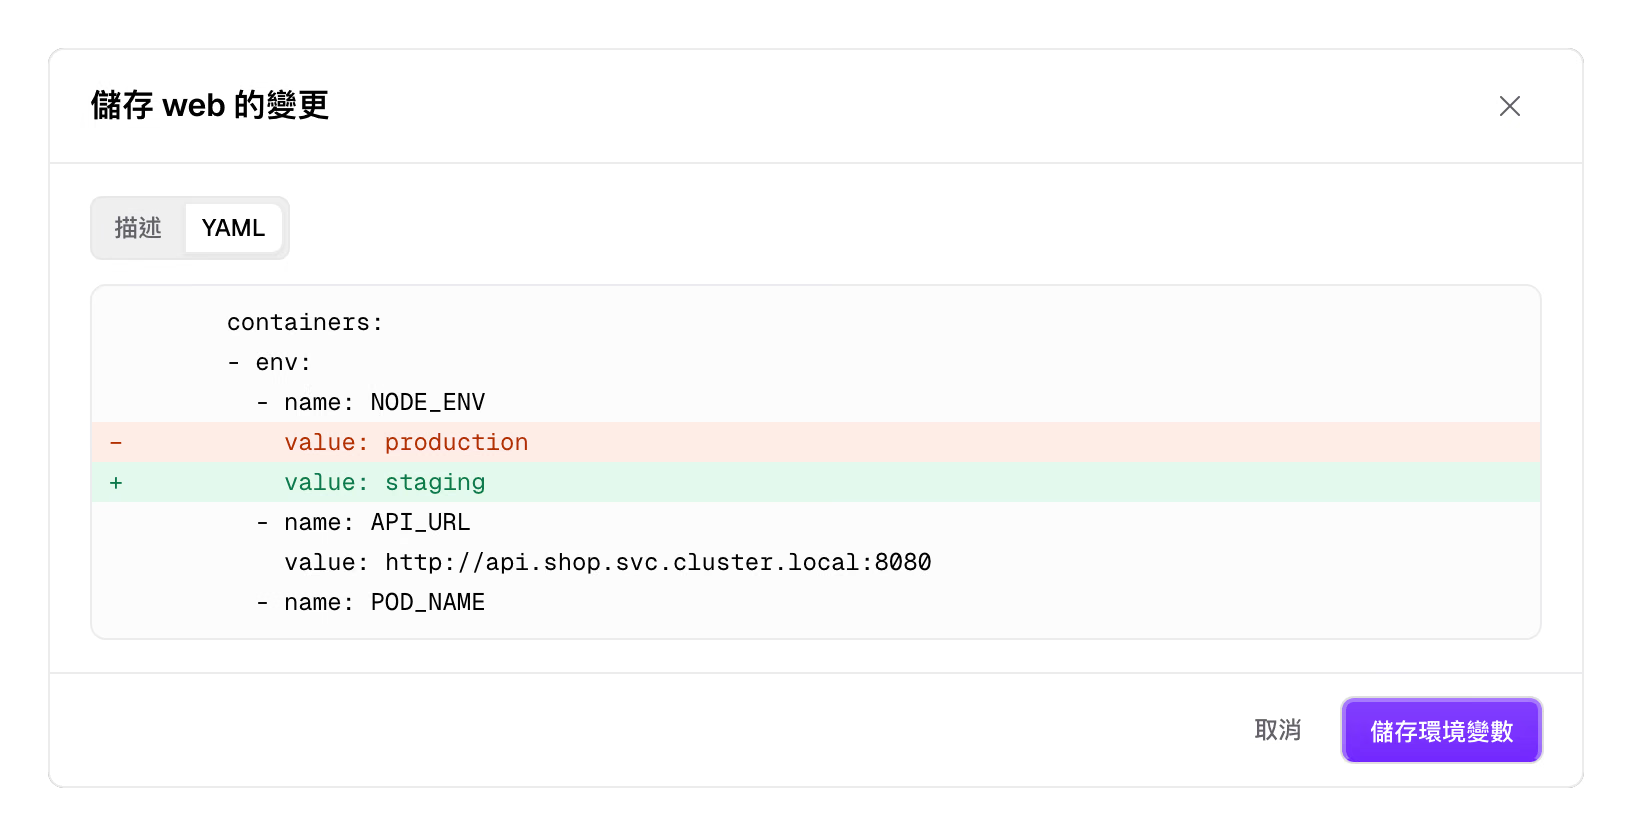
按下檢查變更,畫面列出要建立、修改或刪除的物件。這份變更 10 分鐘內有效,期間有人改過同一個物件,就要重新檢查。
Helm、Argo CD、Flux 管理的物件只能重新啟動。其他修改會被擋下,並告訴你該去改 Helm values 還是 Git 儲存庫。
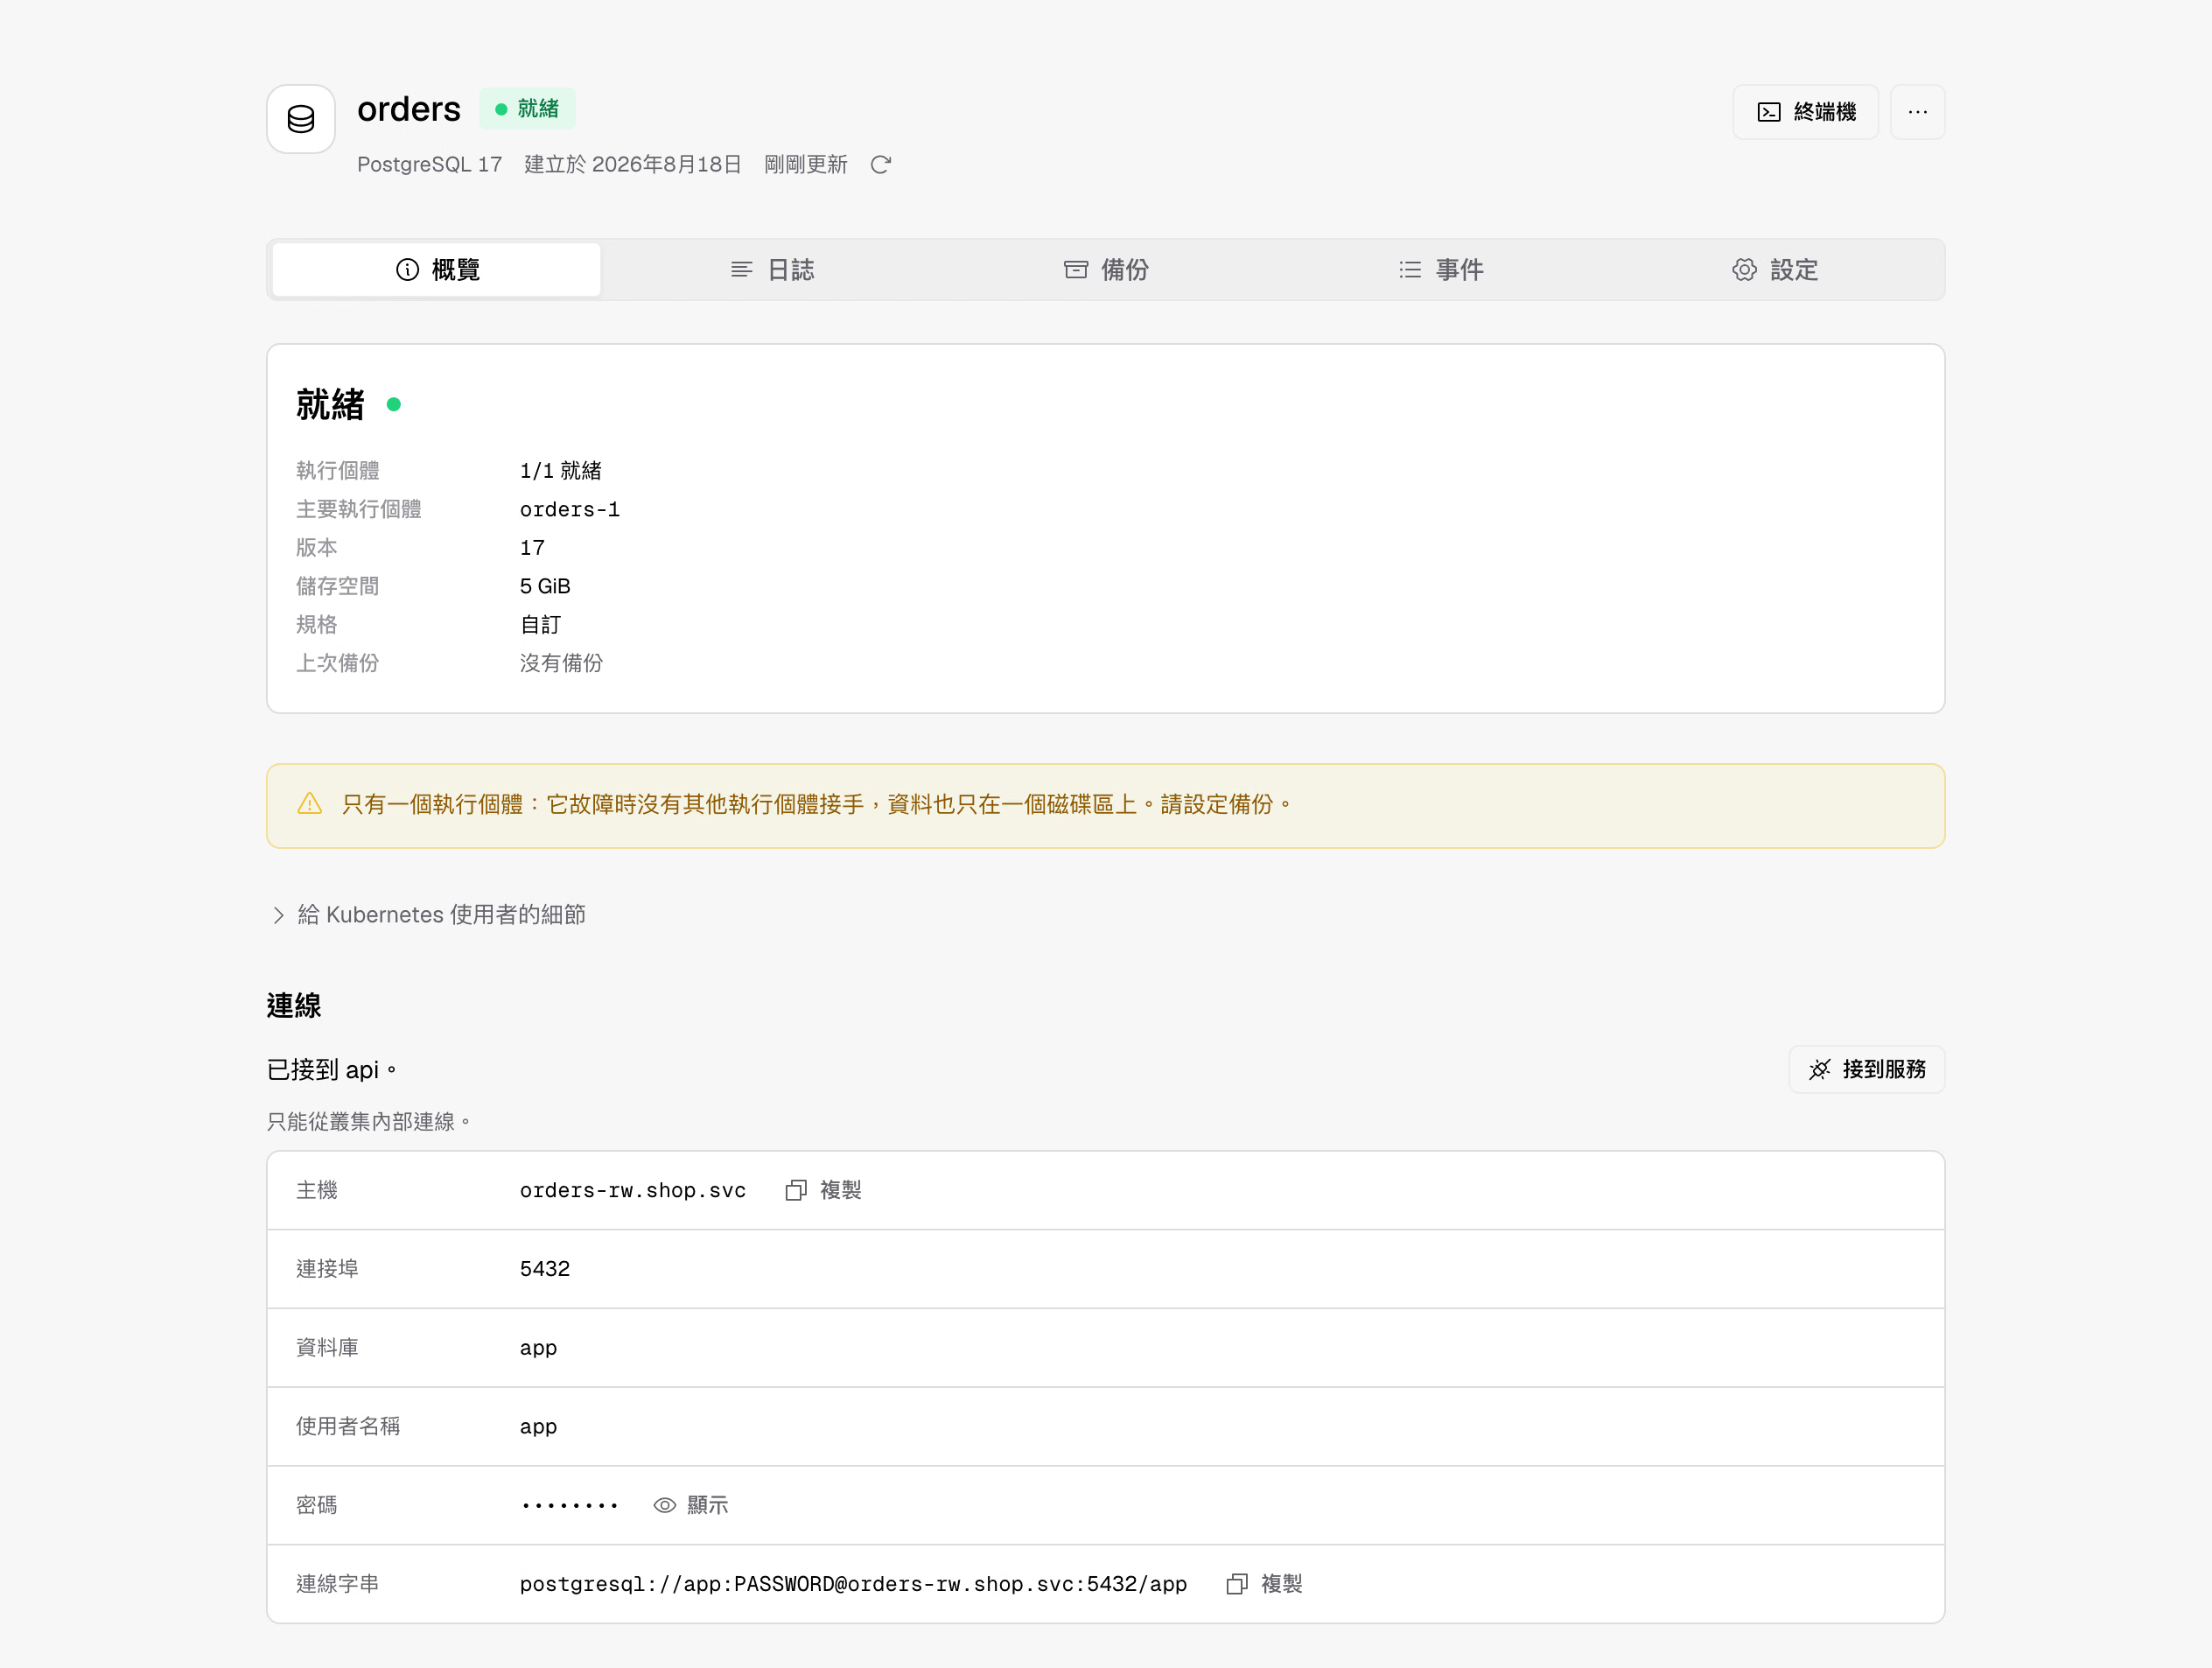
依 selector、Service、HTTPRoute 和 volume 的關係,把 Deployment、PVC、Secret 這些物件組成服務。
專案就是加了標籤的 Namespace。需要處理的服務排在最前面,旁邊就是記錄和事件。
每一筆寫入先送 kube-apiserver dry run,全部通過才真正寫入。物件被別人改過,就不會寫入。
團隊與權限
成員用通行密鑰登入,每個請求都帶著自己的權杖,能做什麼由 Kubernetes RBAC 決定。管理員另有專用帳號,只能用通行密鑰,權杖 5 分鐘就到期。
這組的 8 項功能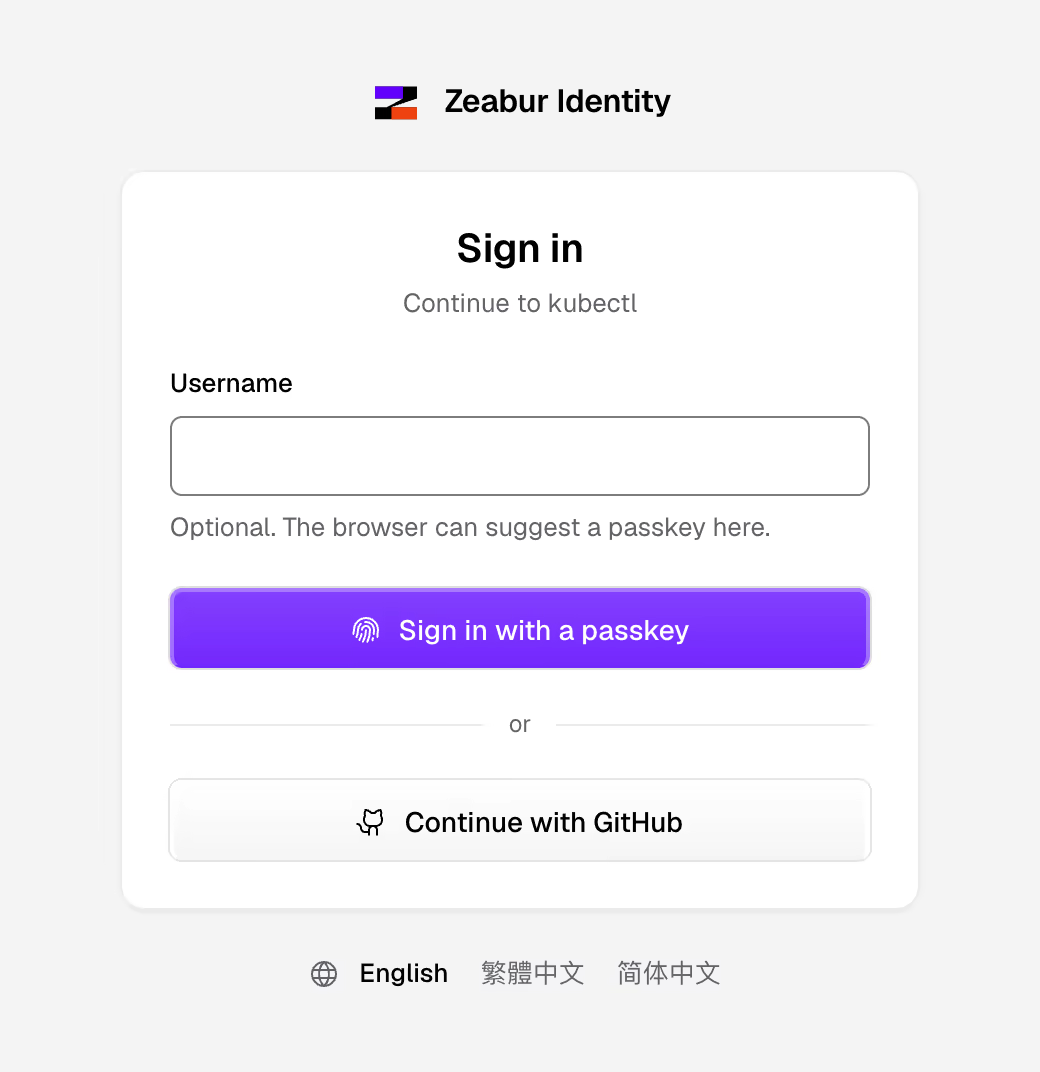
叢集與節點
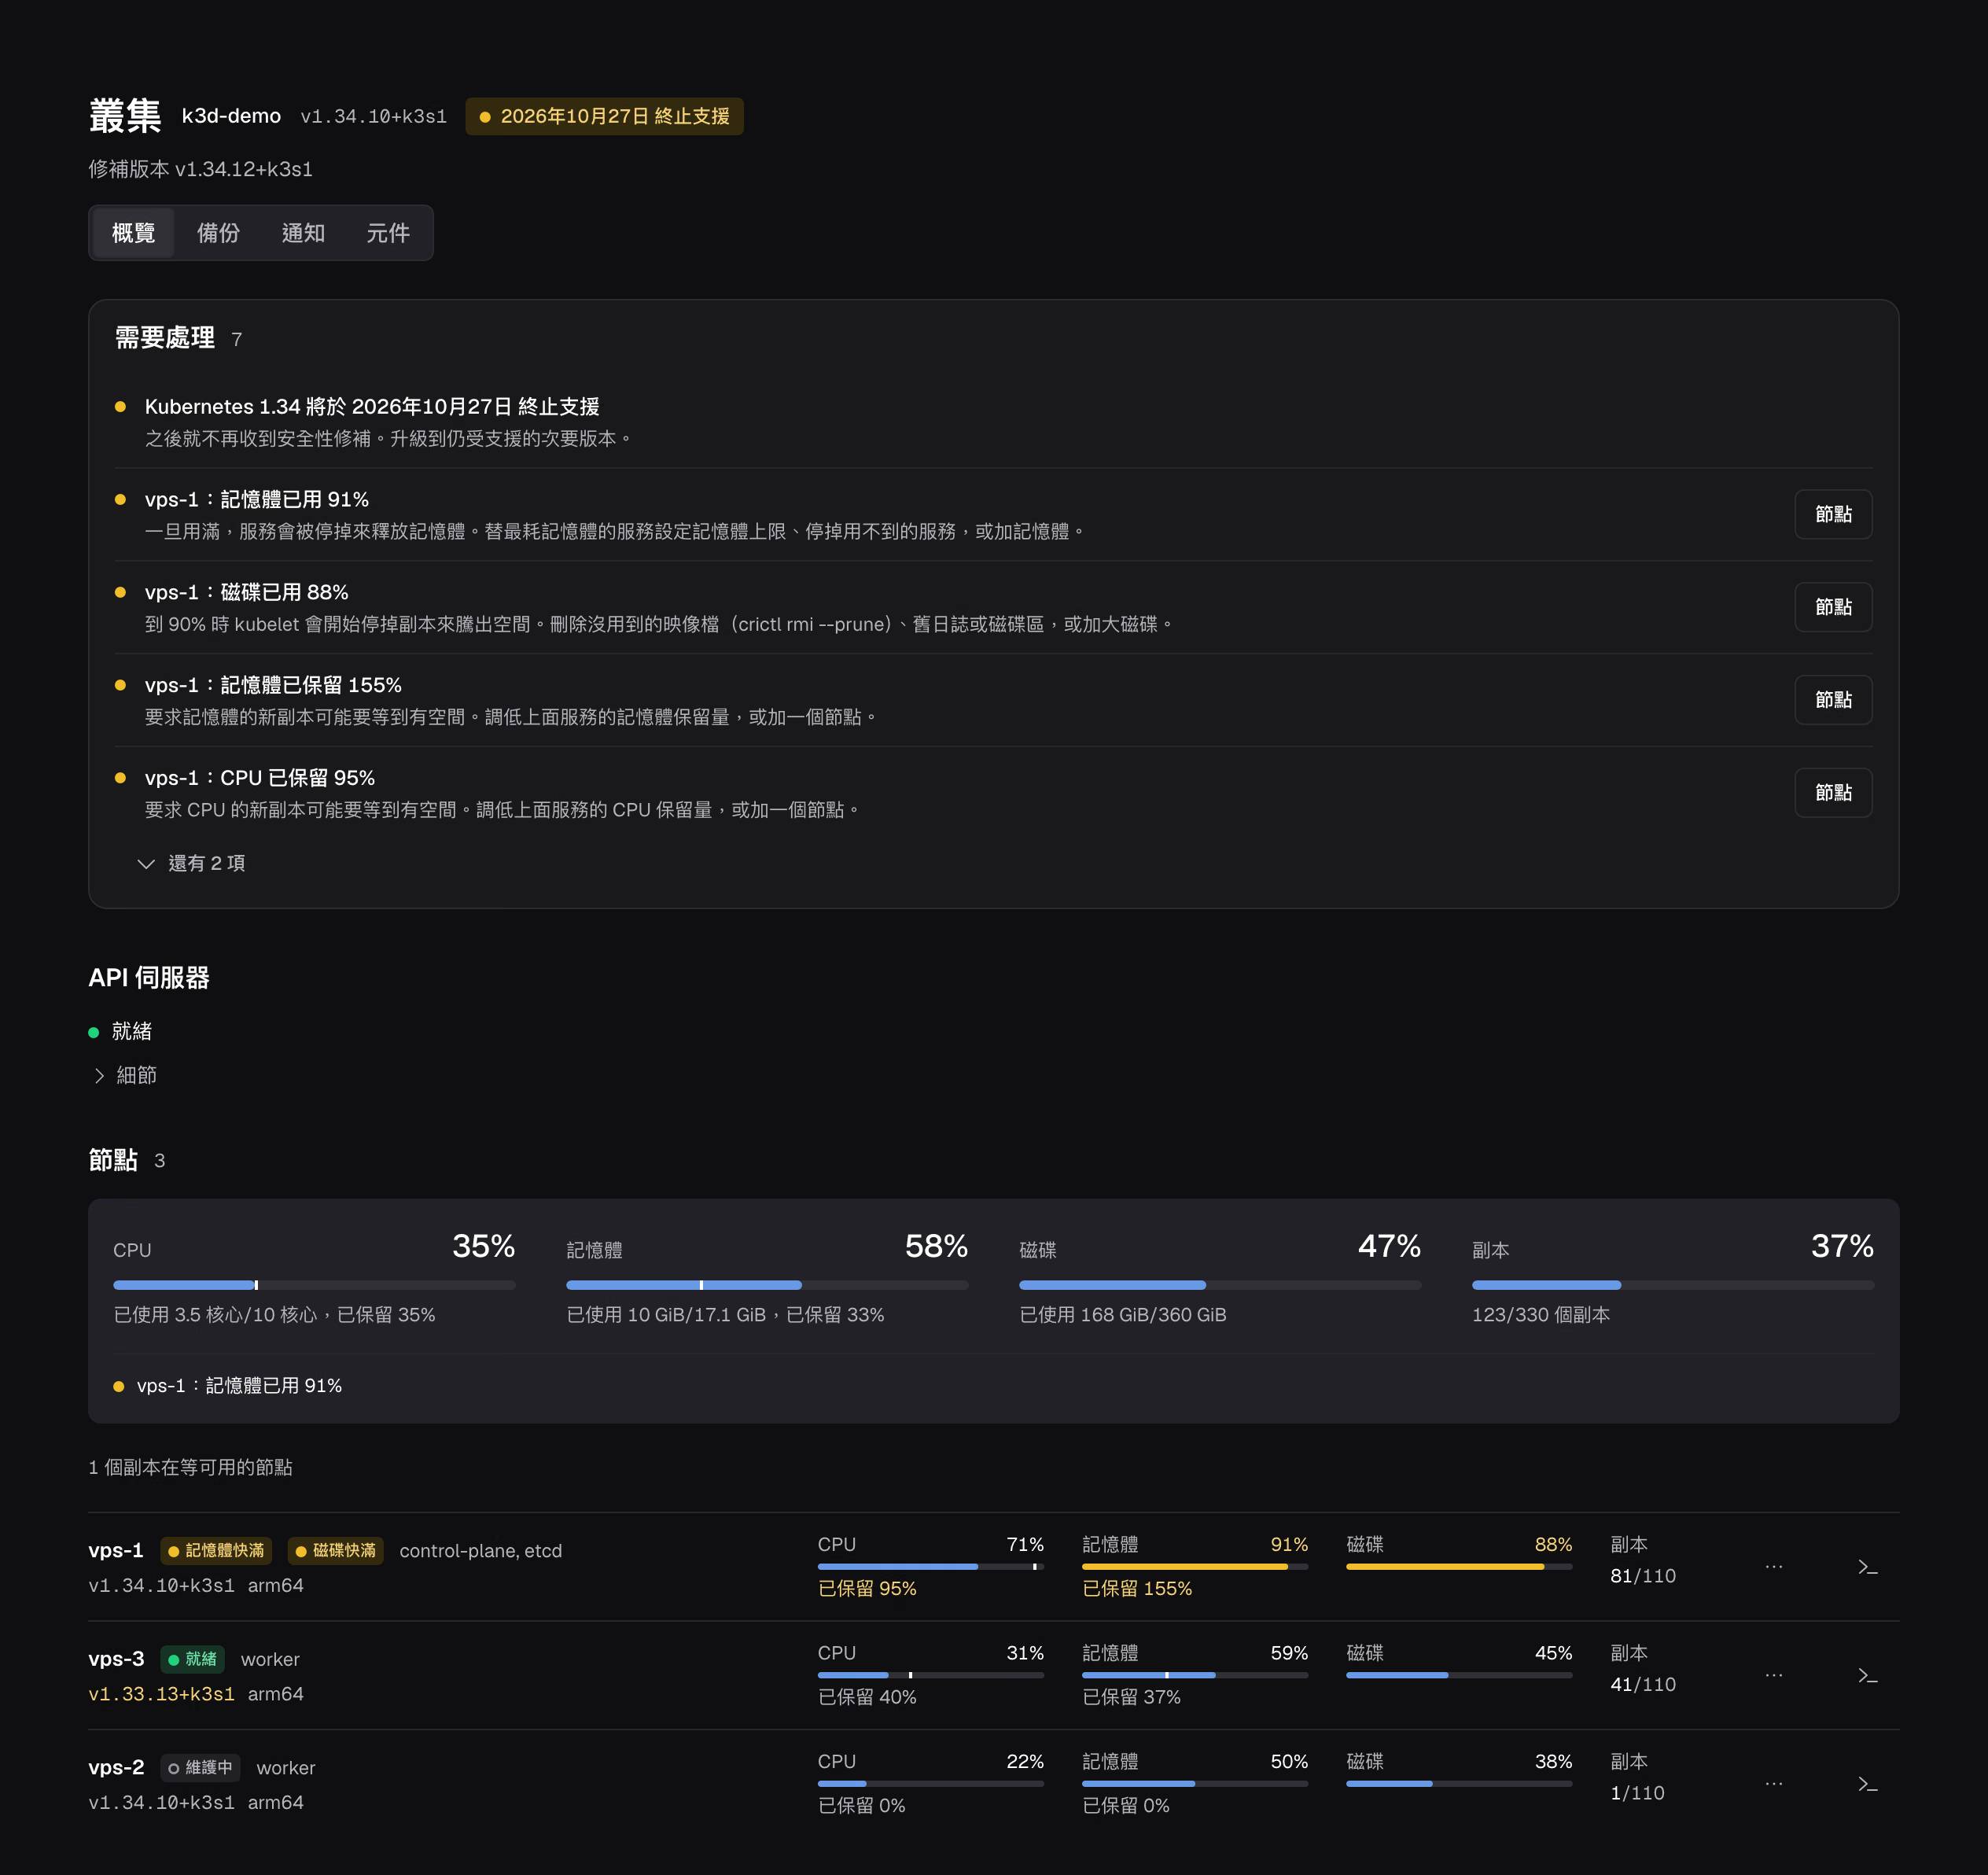
Kubernetes 支援到什麼時候、版本差多少、哪些元件落後,都在總覽上。加節點、維護、移除都有步驟,維護時會遵守 PodDisruptionBudget。
這組的 8 項功能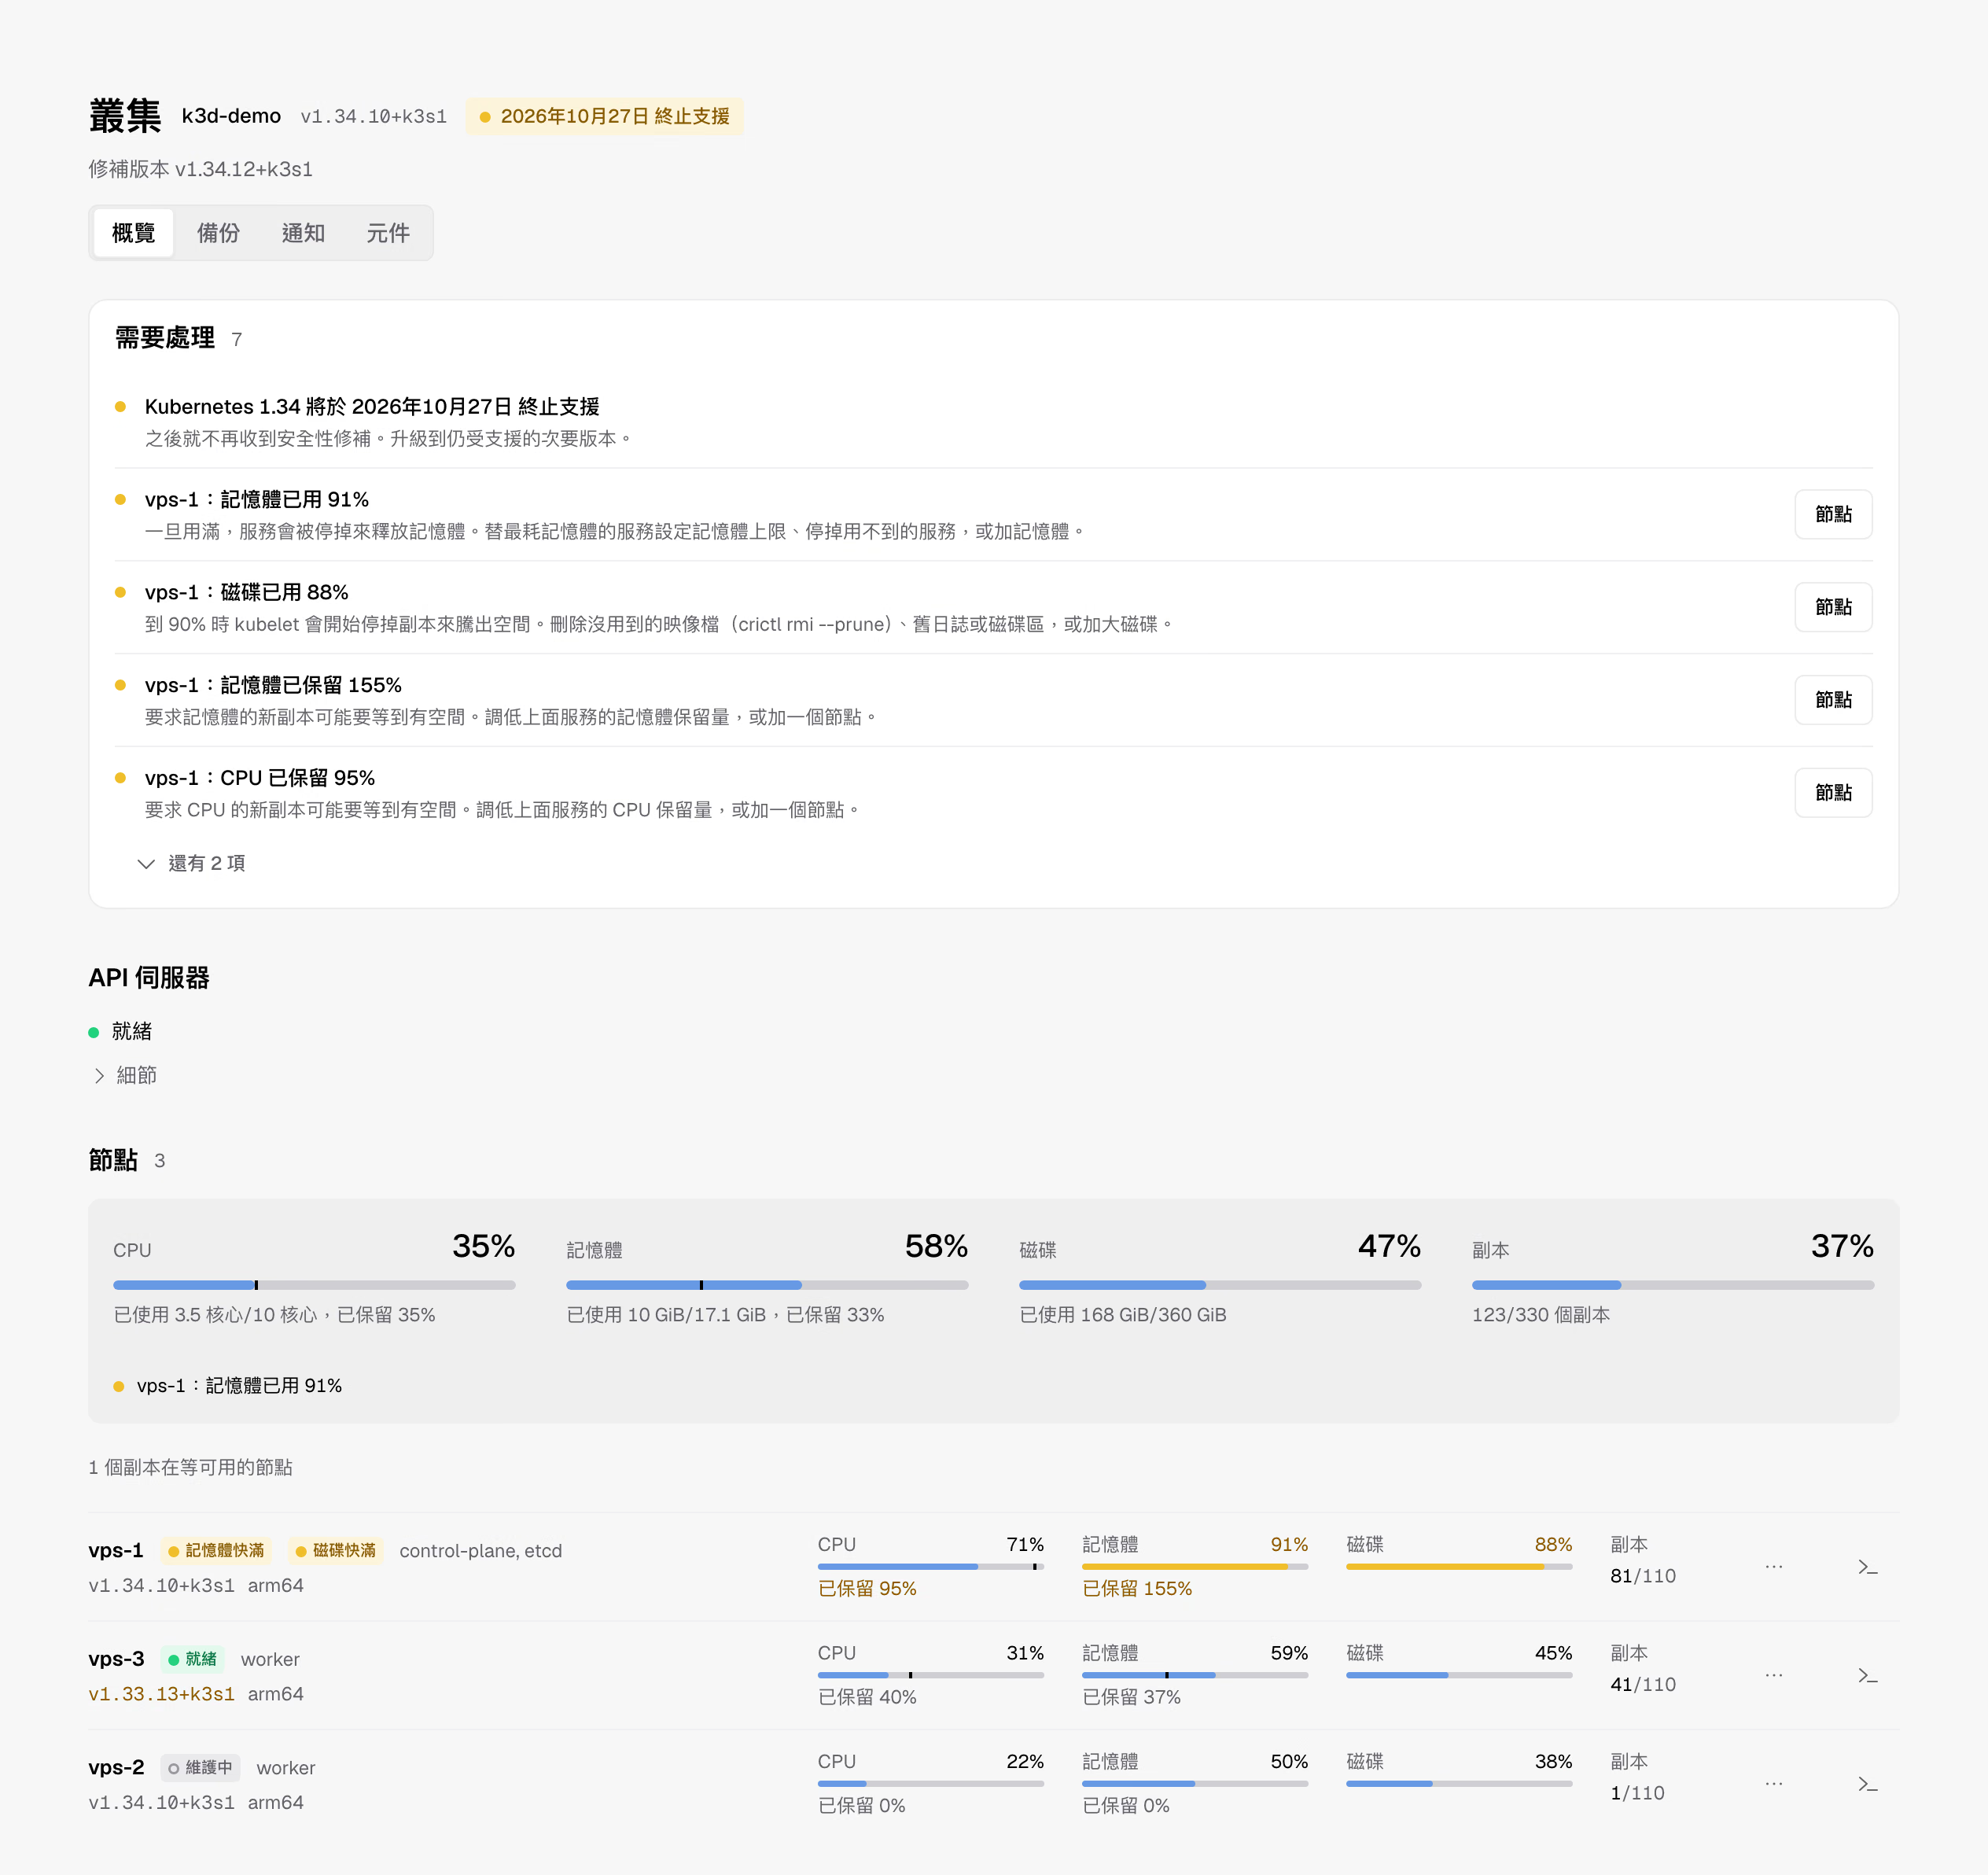
Zeabur main 上現在有的功能,每項一行。還沒做完的,後面寫著缺什麼。
| 功能 | 範圍 | 叢集裡需要 |
|---|---|---|
| 從 Git 部署 | 推送後自動建置並部署 | Zeabur Builder |
| 映像檔與 Compose | 部署容器映像檔,匯入 Docker Compose 服務 | 不用另外安裝 |
| 資料庫 | 建立、備份與還原 | 對應的資料庫 operator,例如 CloudNativePG |
| 物件儲存 | 建立 S3 物件儲存與儲存貯體 | SeaweedFS operator |
| 公開網域 | 加上網域與 HTTPS,顯示維護與錯誤頁面 | ingress controller 或 Gateway,以及 cert-manager |
| 管理叢集 | 成員權限、節點、警示通知、叢集備份、元件 | 管理員權限 |
三種裝法開啟的是同一套介面,差別在 Zeabur 跑在哪裡、用誰的憑證。