Zeaburv0.1.0
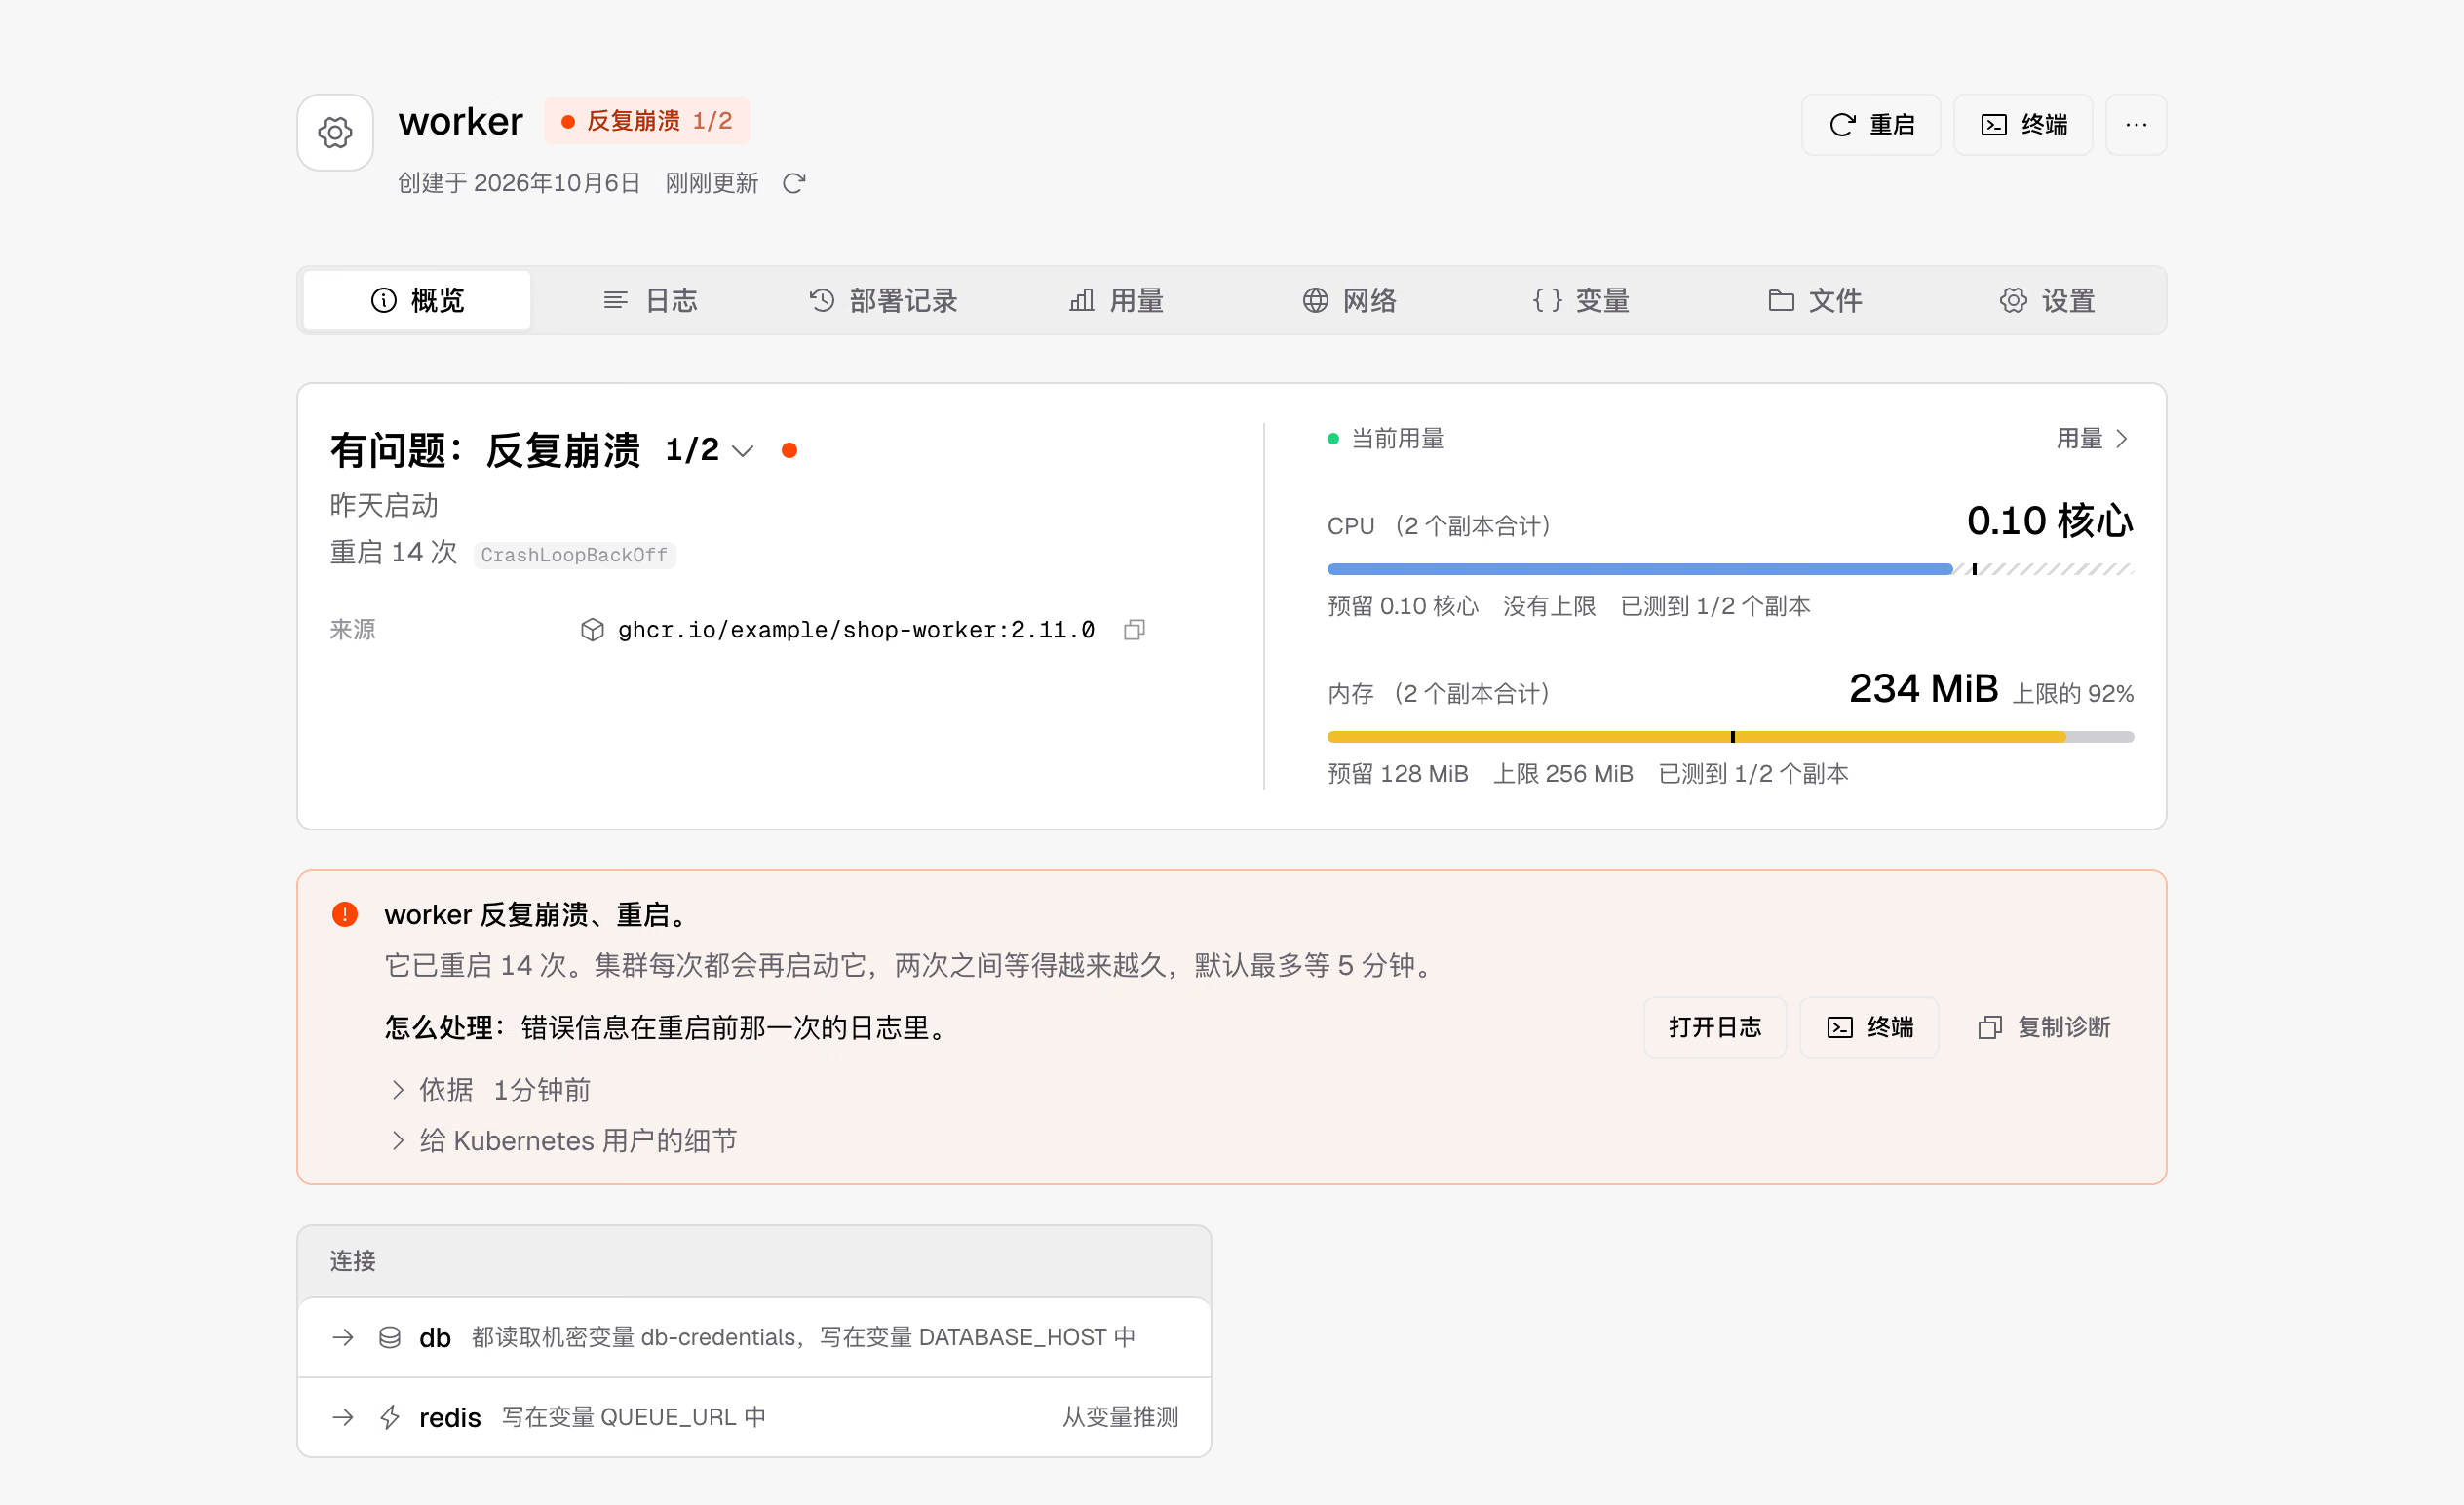
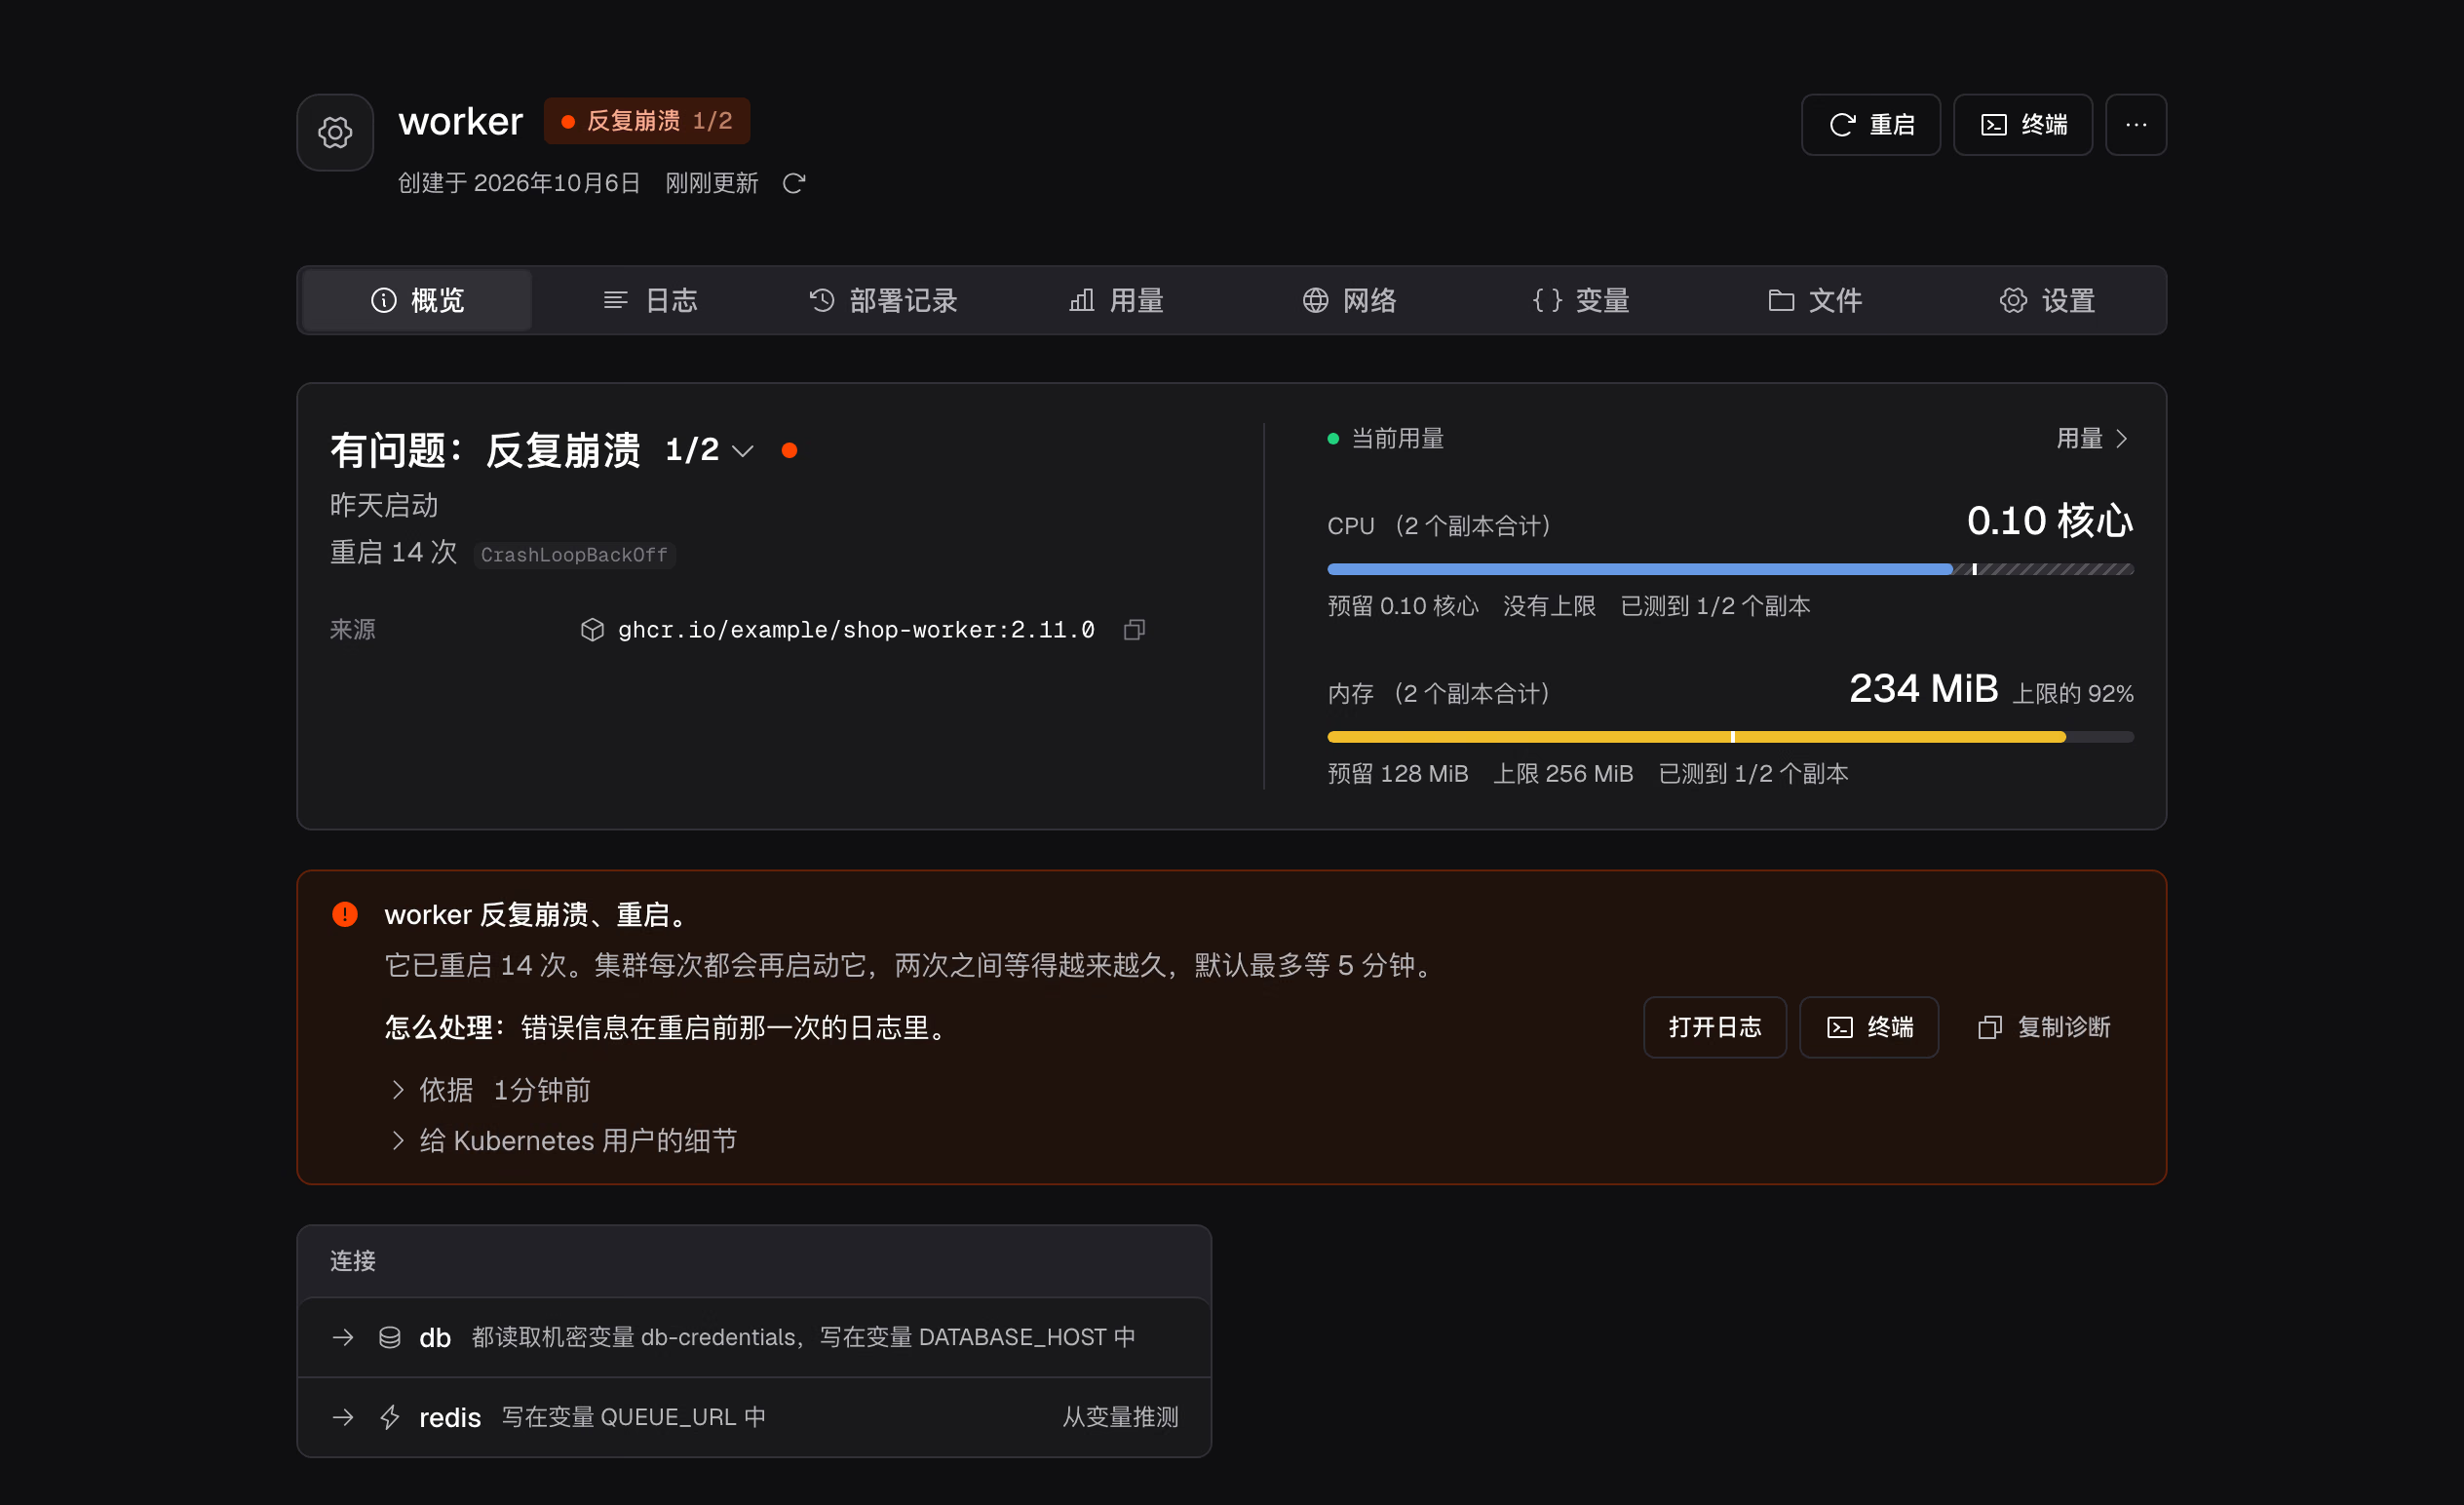
Zeabur 直接读取 Kubernetes 对象,把 Namespace 整理成项目和服务,说明哪里出了问题。改配置前,先列出这次会写入哪些字段,确认后才应用。
看全部 88 项功能每次读写集群都带着登录者的令牌,能做什么由 Kubernetes RBAC 决定。Chart 创建的 ServiceAccount 没有绑定任何 Role。
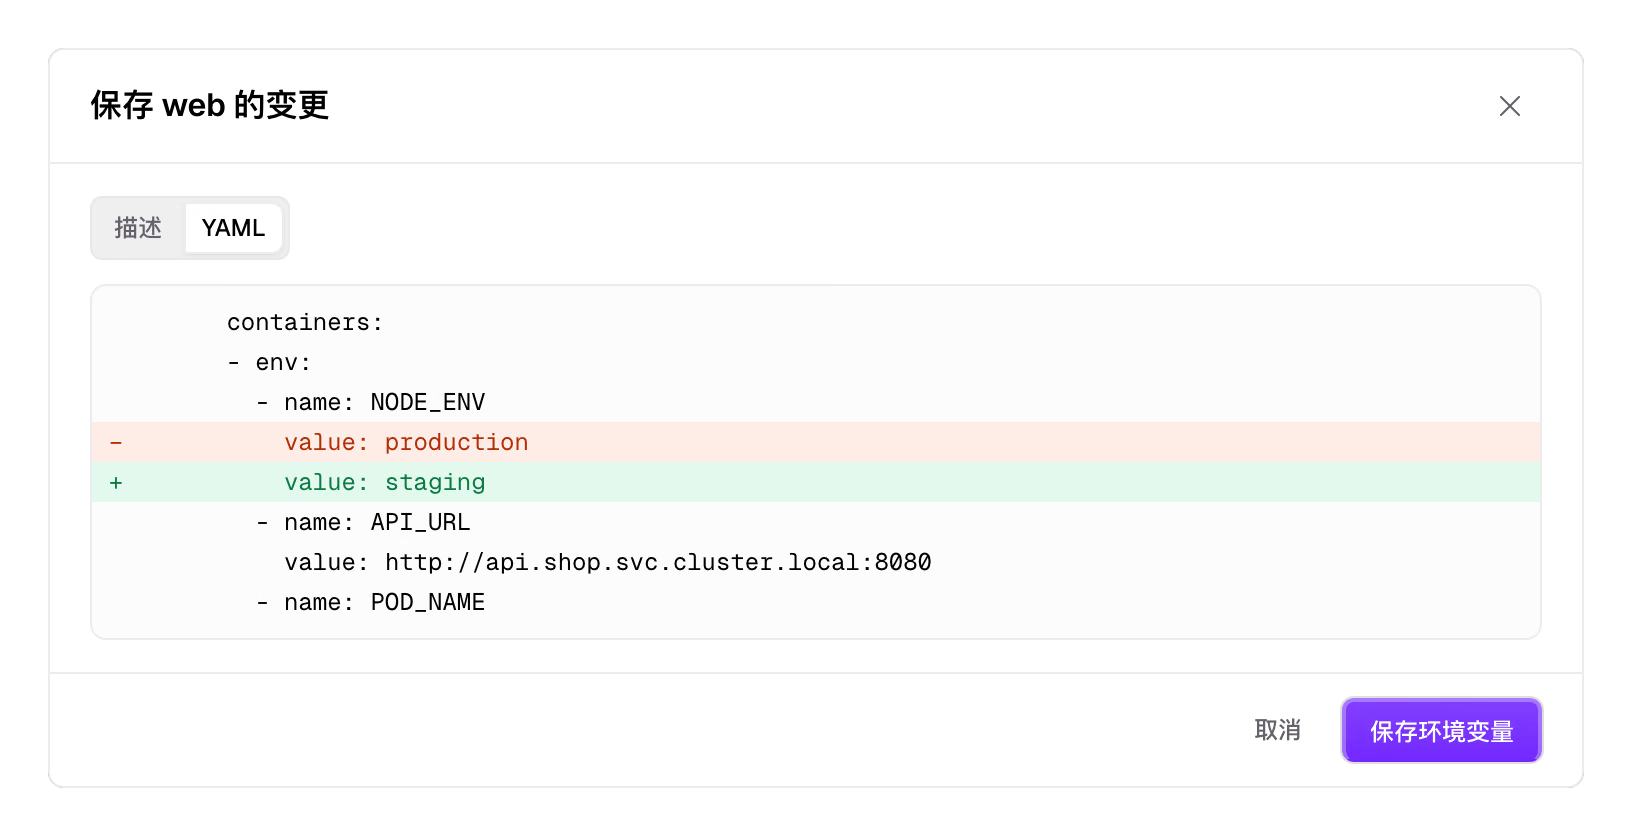
点击检查变更,页面列出要创建、修改或删除的对象。这份变更 10 分钟内有效,期间有人改过同一个对象,就要重新检查。
Helm、Argo CD、Flux 管理的对象只能重启。其他修改会被拦下,并告诉你该去改 Helm values 还是 Git 仓库。
按 selector、Service、HTTPRoute 和 volume 的关系,把 Deployment、PVC、Secret 这些对象组成服务。
项目就是加了标签的 Namespace。需要处理的服务排在最前面,旁边就是日志和事件。
每一次写入先发给 kube-apiserver dry run,全部通过才真正写入。对象被别人改过,就不会写入。
团队与权限
成员用通行密钥登录,每个请求都带着自己的令牌,能做什么由 Kubernetes RBAC 决定。管理员另有专用账号,只能用通行密钥,令牌 5 分钟就到期。
这组的 8 项功能
集群与节点
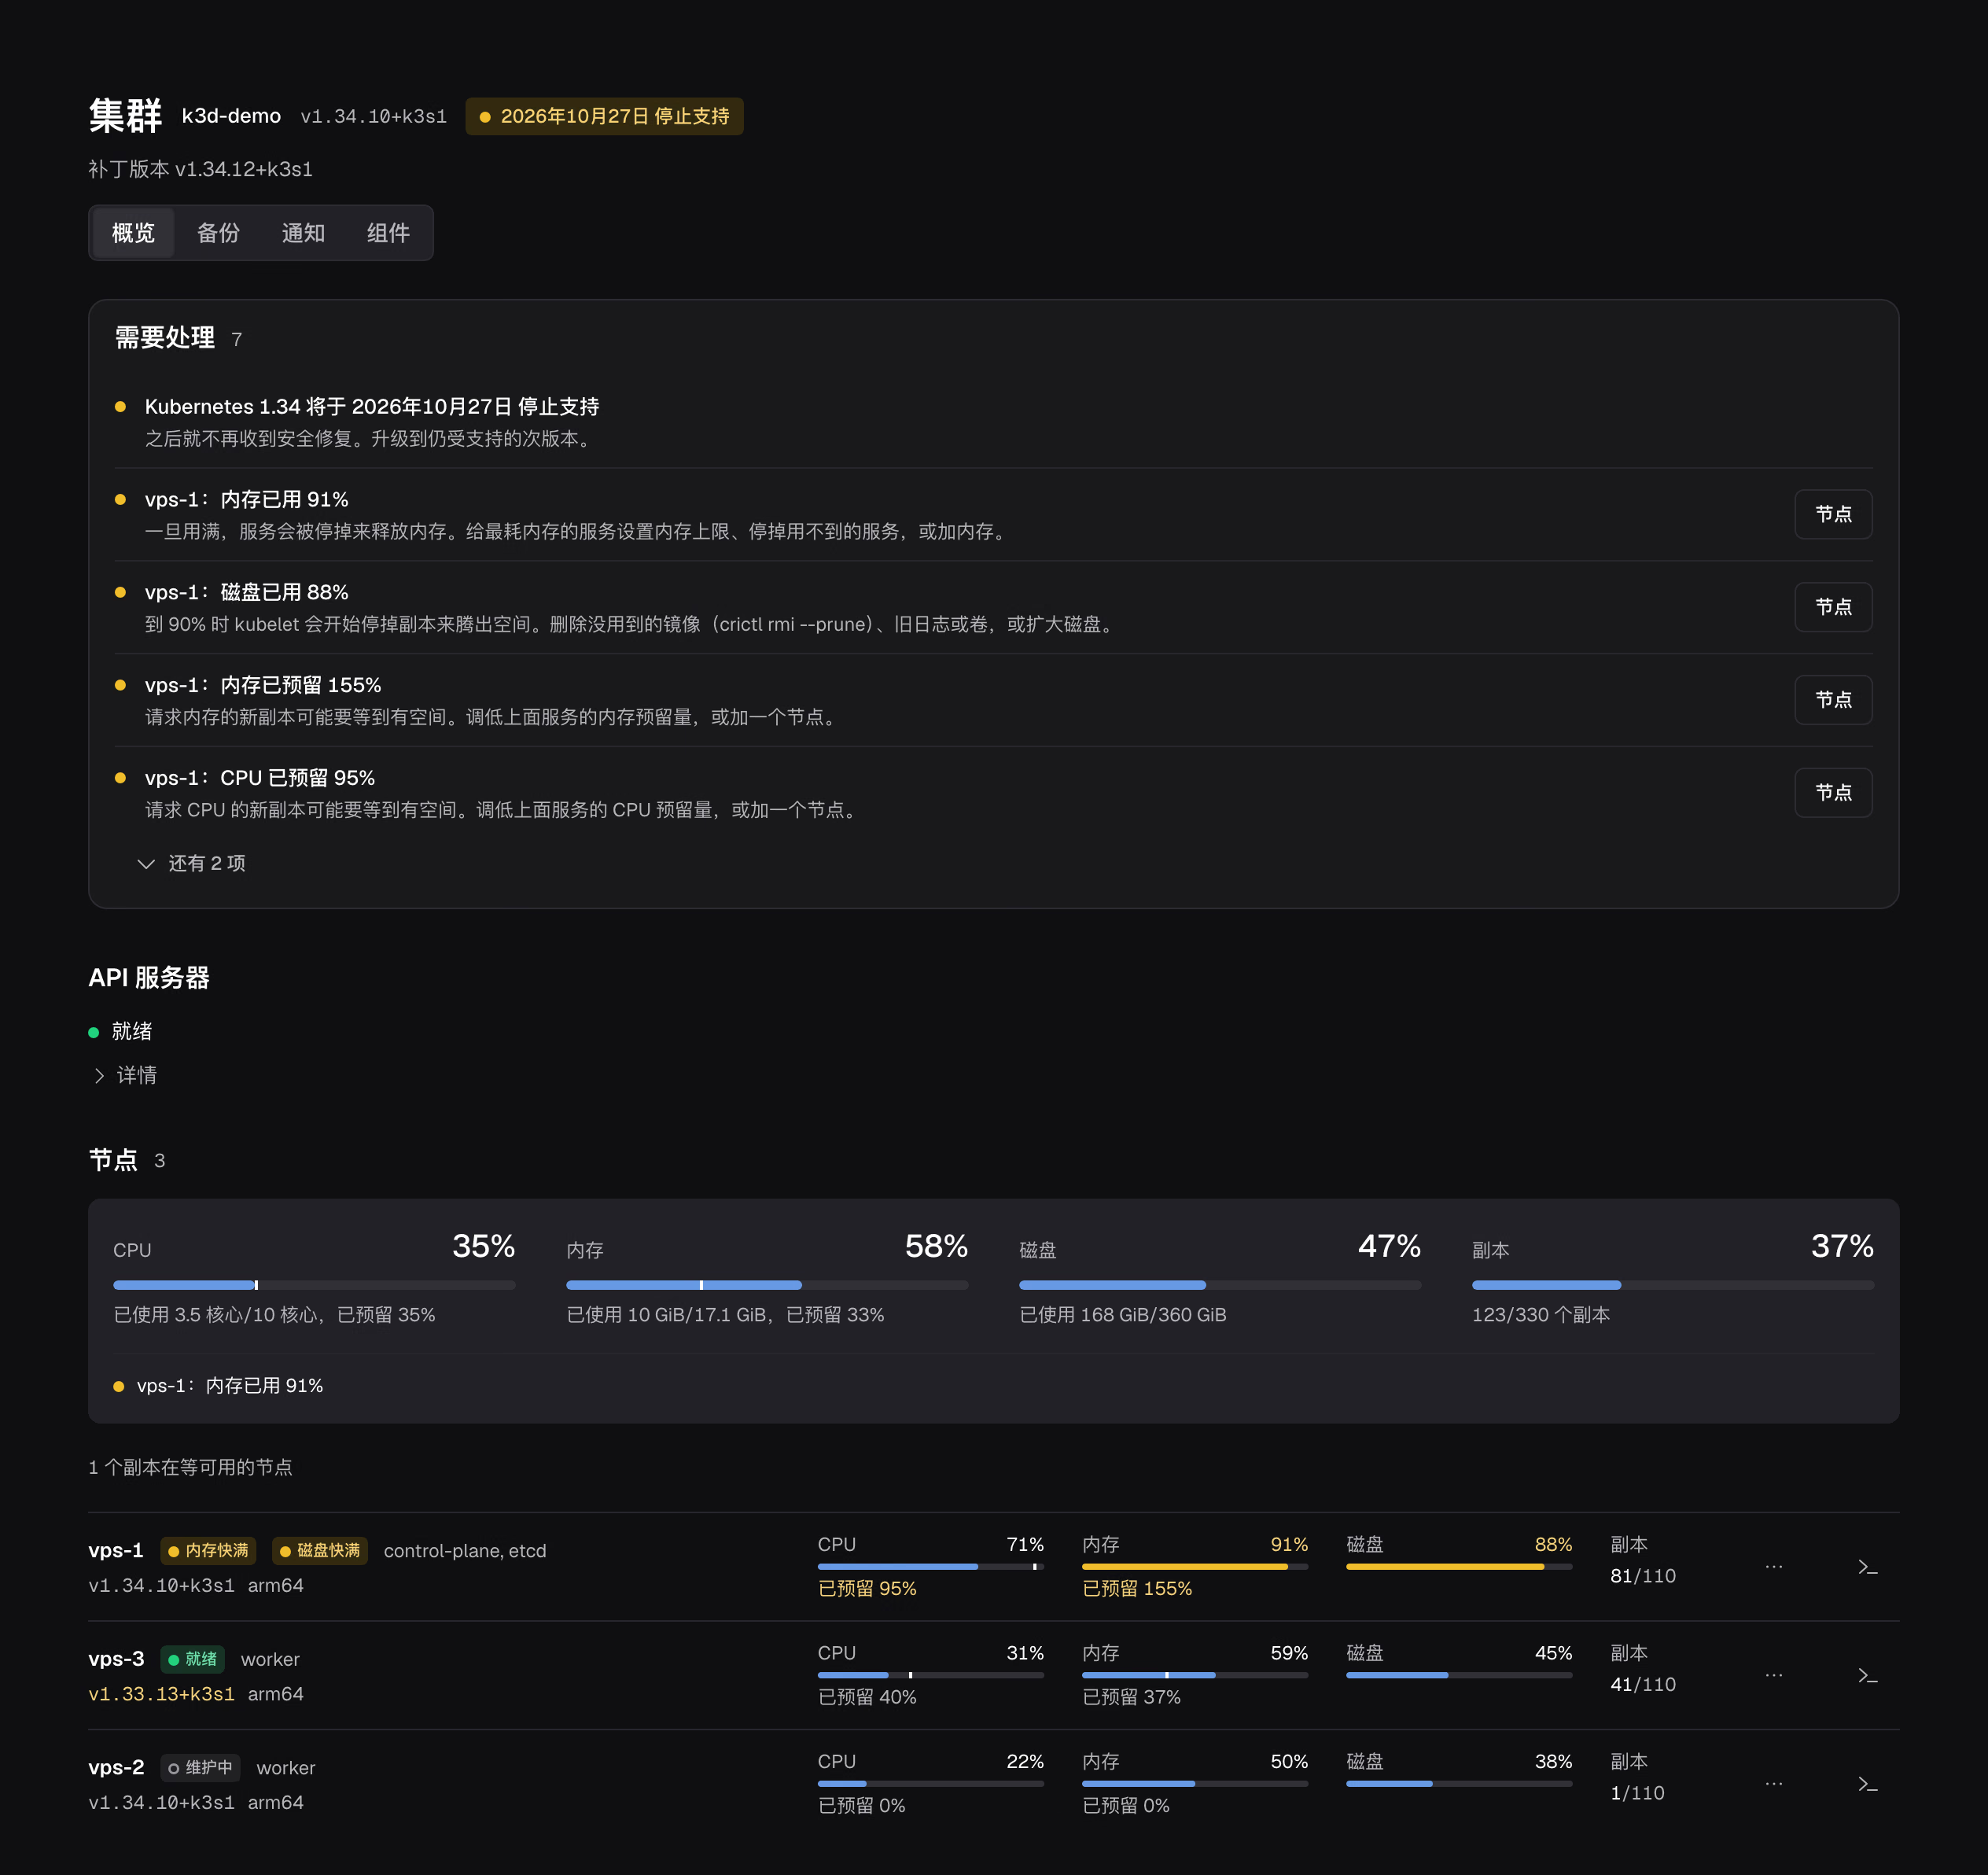
Kubernetes 支持到什么时候、版本差多少、哪些组件落后,都在总览上。加节点、维护、移除都有步骤,维护时会遵守 PodDisruptionBudget。
这组的 8 项功能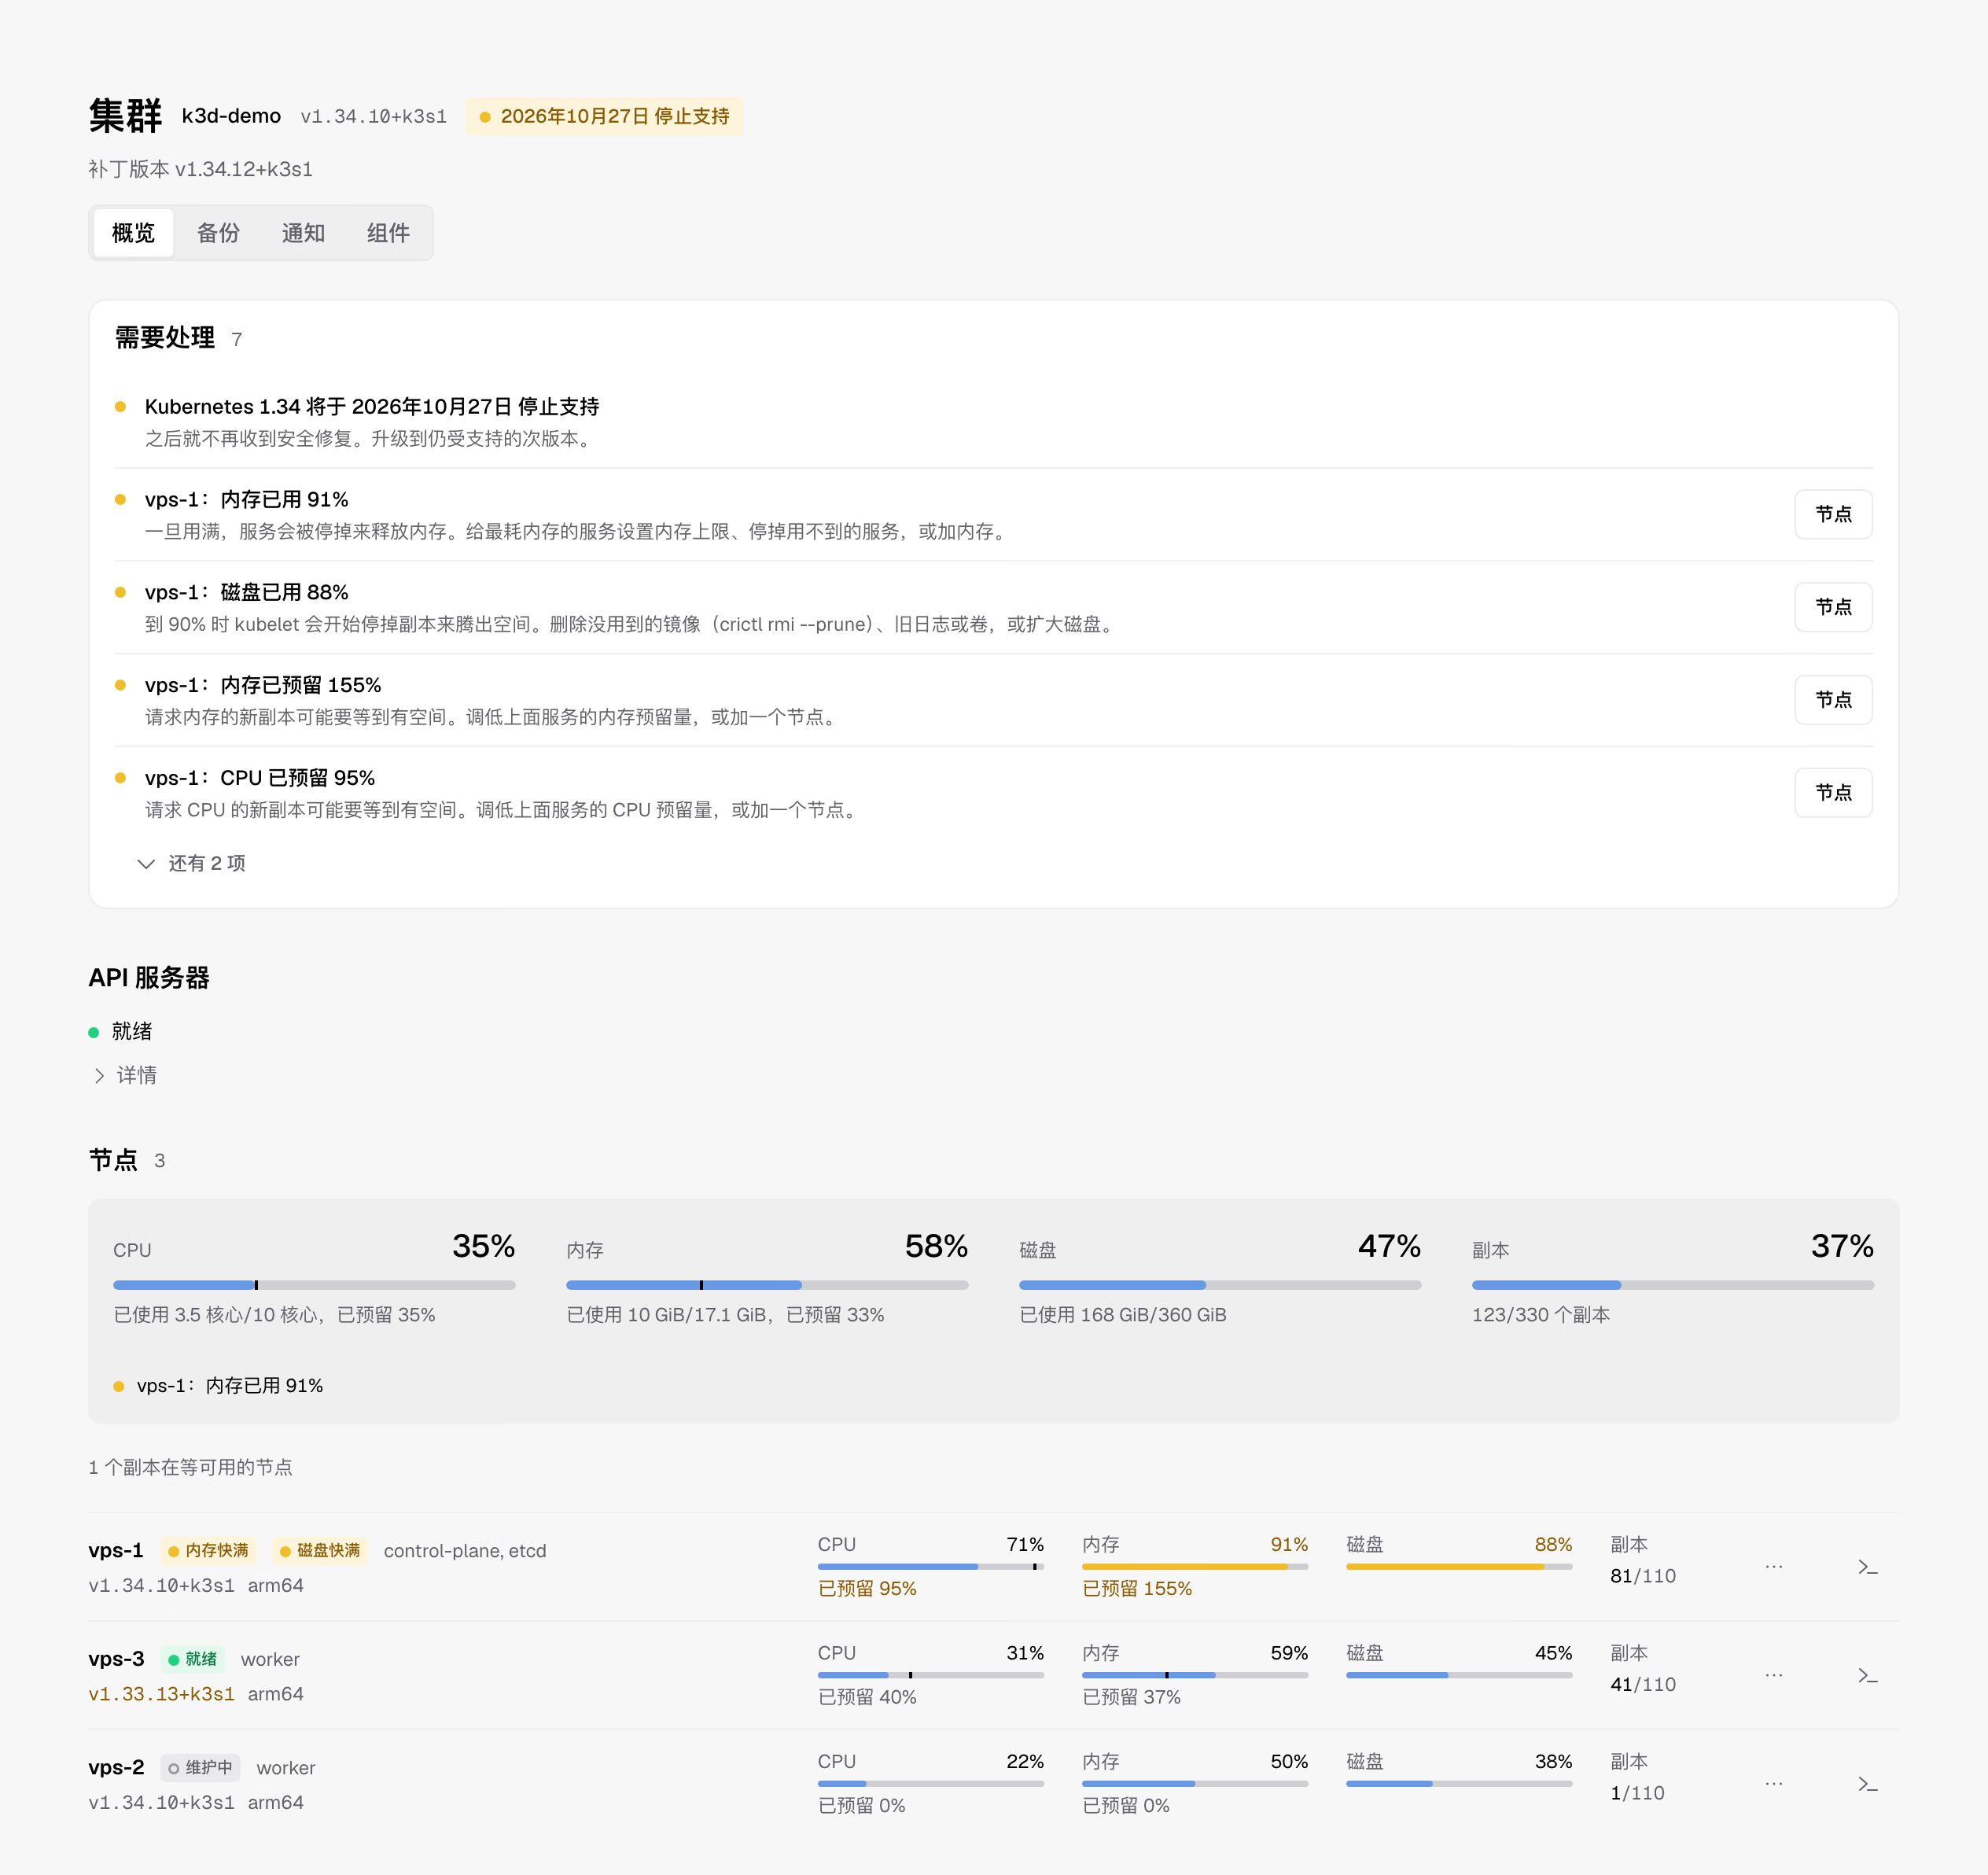
Zeabur main 上现在有的功能,每项一行。还没做完的,后面写着缺什么。
| 功能 | 范围 | 集群里需要 |
|---|---|---|
| 从 Git 部署 | 推送后自动构建并部署 | Zeabur Builder |
| 镜像与 Compose | 部署容器镜像,导入 Docker Compose 服务 | 不用另外安装 |
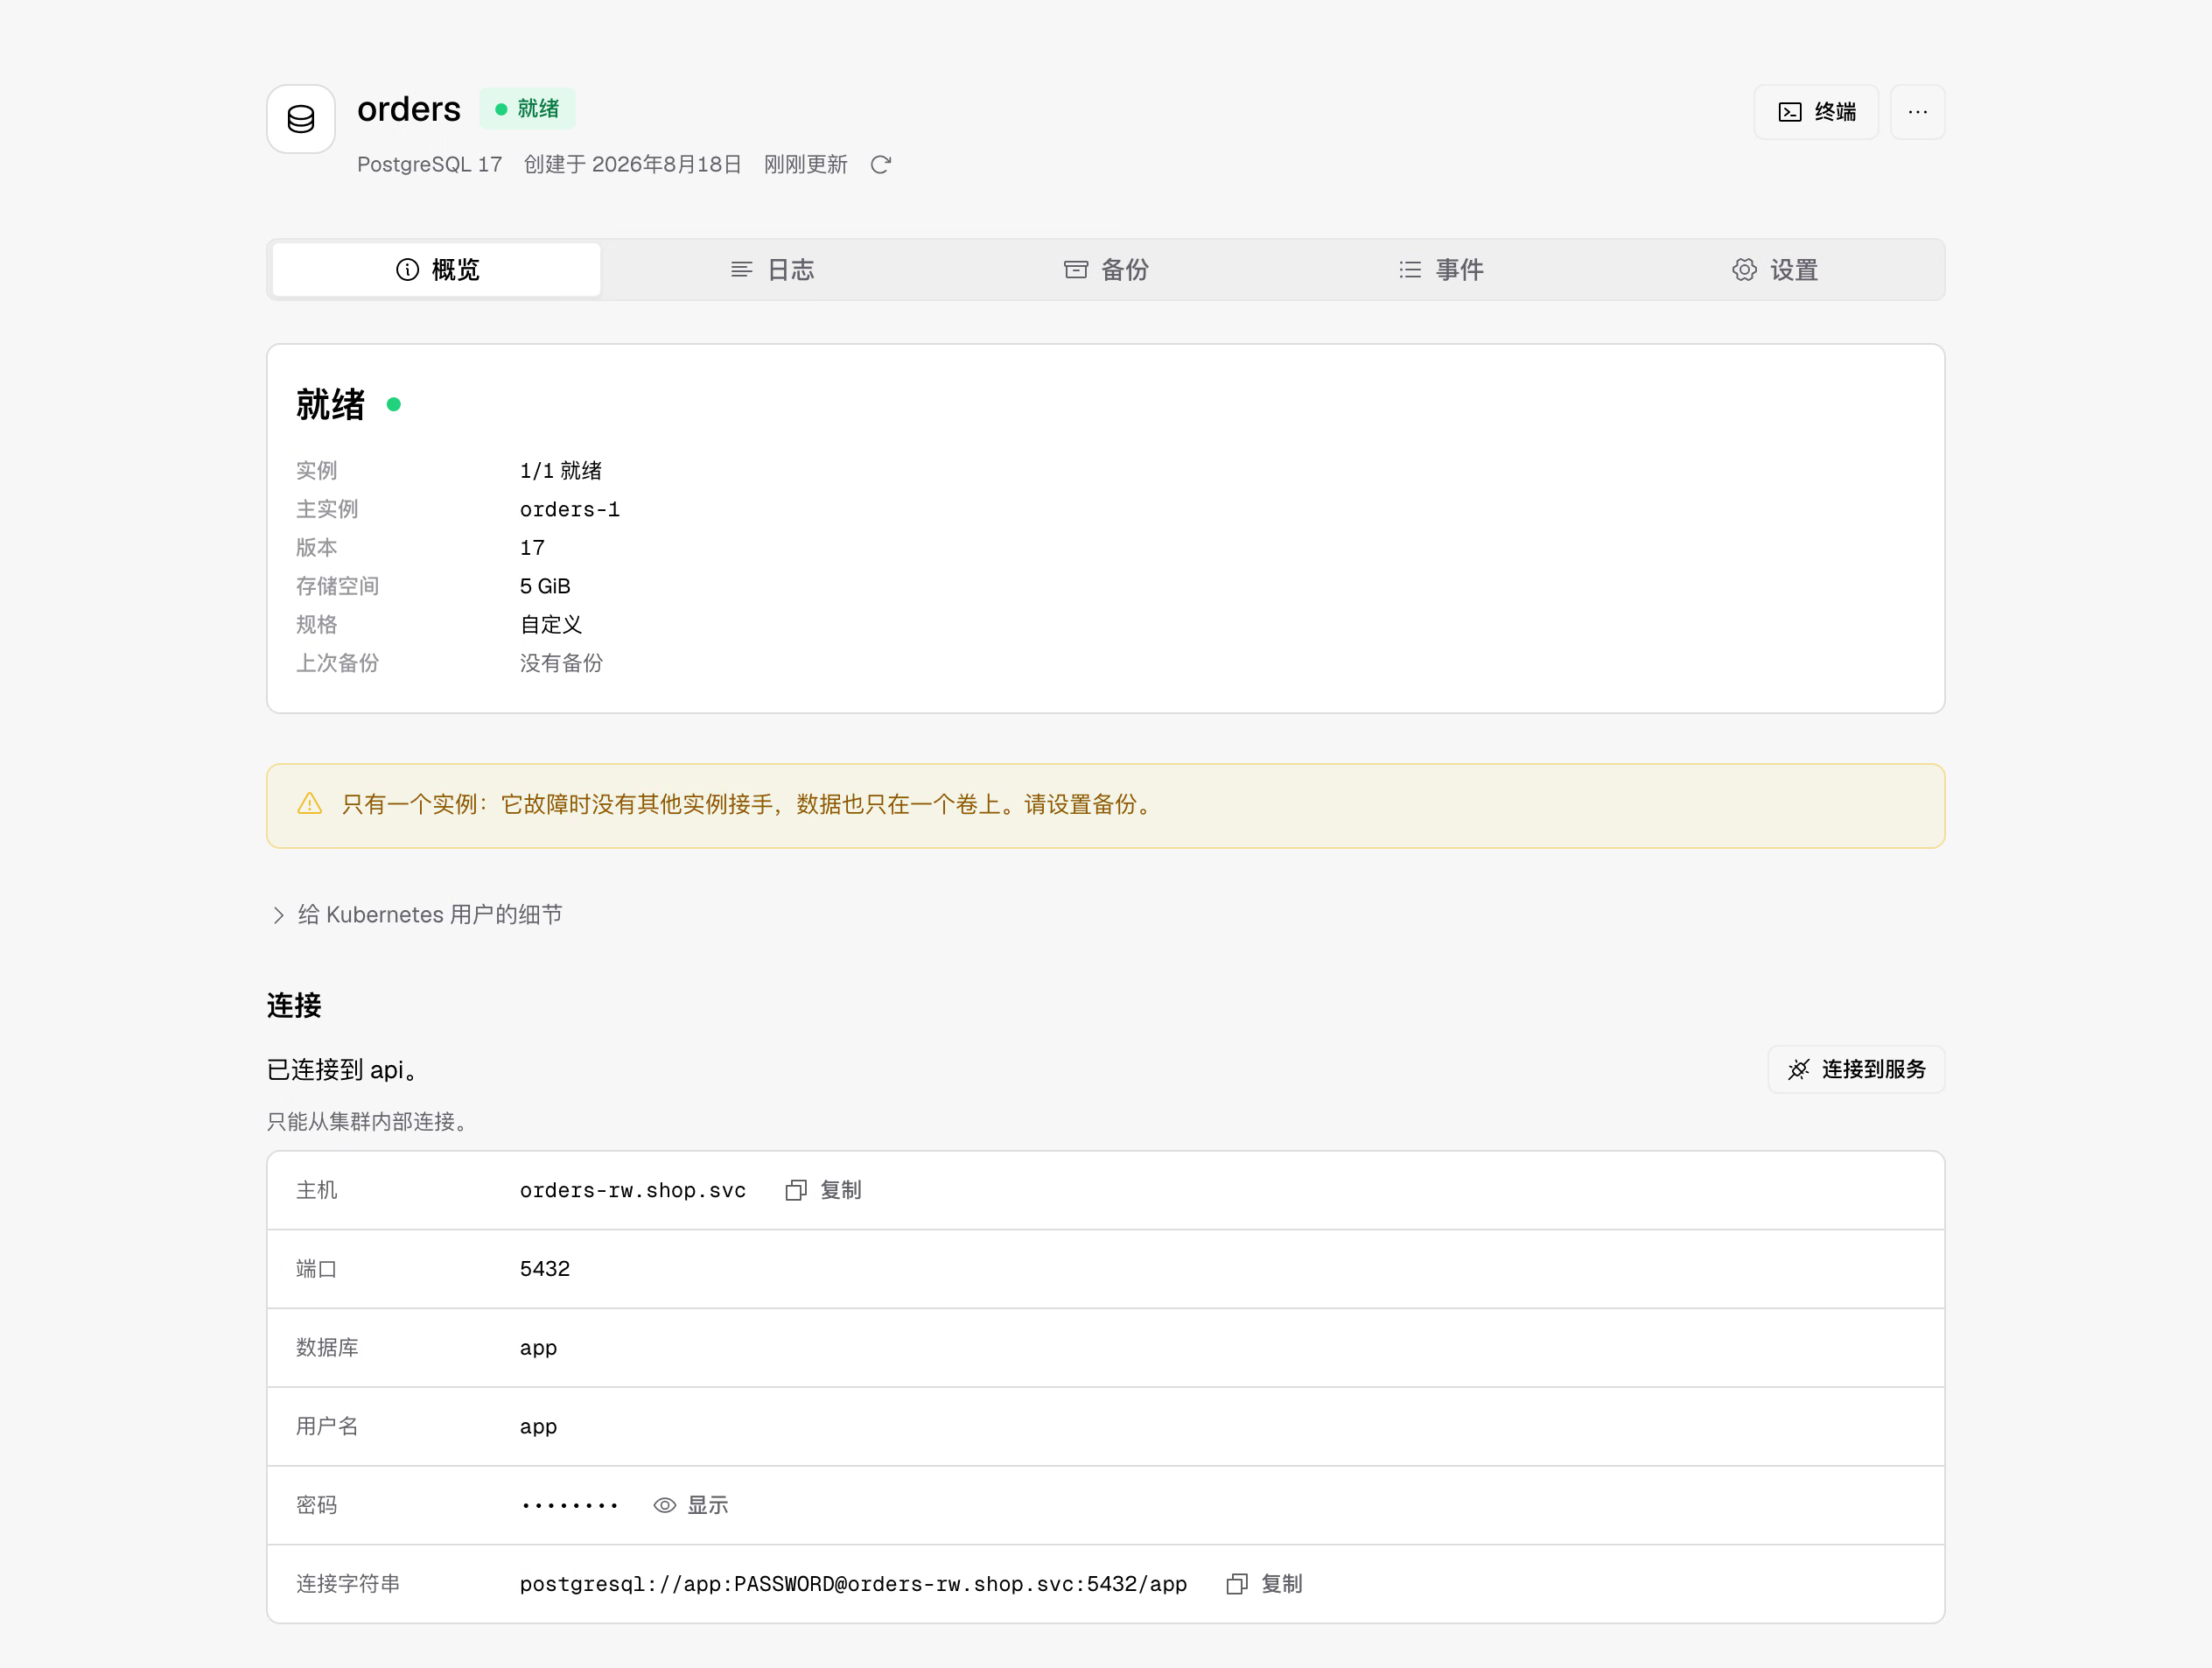
| 数据库 | 创建、备份与恢复 | 对应的数据库 Operator,例如 CloudNativePG |
| 对象存储 | 创建 S3 对象存储与存储桶 | SeaweedFS Operator |
| 公开域名 | 添加域名与 HTTPS,显示维护和错误页面 | Ingress Controller 或 Gateway,以及 cert-manager |
| 管理集群 | 成员权限、节点、告警通知、集群备份、组件 | 管理员权限 |
三种安装方式打开的是同一套界面,区别在于 Zeabur 运行在哪里、用谁的凭据。