Zeabur Identityv0.1.0
刪掉 admin.conf,用通行密鑰登入叢集
kubectl 會打開瀏覽器,你用 Touch ID、Windows Hello 或安全金鑰登入,拿到幾分鐘就到期的權杖。權杖由 Kubernetes 自己驗證,Zeabur Identity 不在請求路徑上。
成員用自己的權限,管理員用專用帳號
- passkey
通行密鑰,不用密碼
用 Touch ID、Windows Hello 或安全金鑰登入。成員也可以連結 GitHub 或 Google 帳號,日常登入時使用。
- 5 min
管理員有專用帳號
管理員帳號只能用通行密鑰登入,權杖 5 分鐘到期,工作時會自動換新。日常工作用一般帳號,要改叢集時再登入管理員帳號。
- ~20 MB
跑在它保護的叢集裡
一個約 20 MB 的 Pod,不需要資料庫,也不用另外準備伺服器。Argo CD、Grafana 這類 OpenID Connect 應用程式也能用同一個 issuer。
在瀏覽器登入,回到 kubectl 繼續做事
執行 kubectl
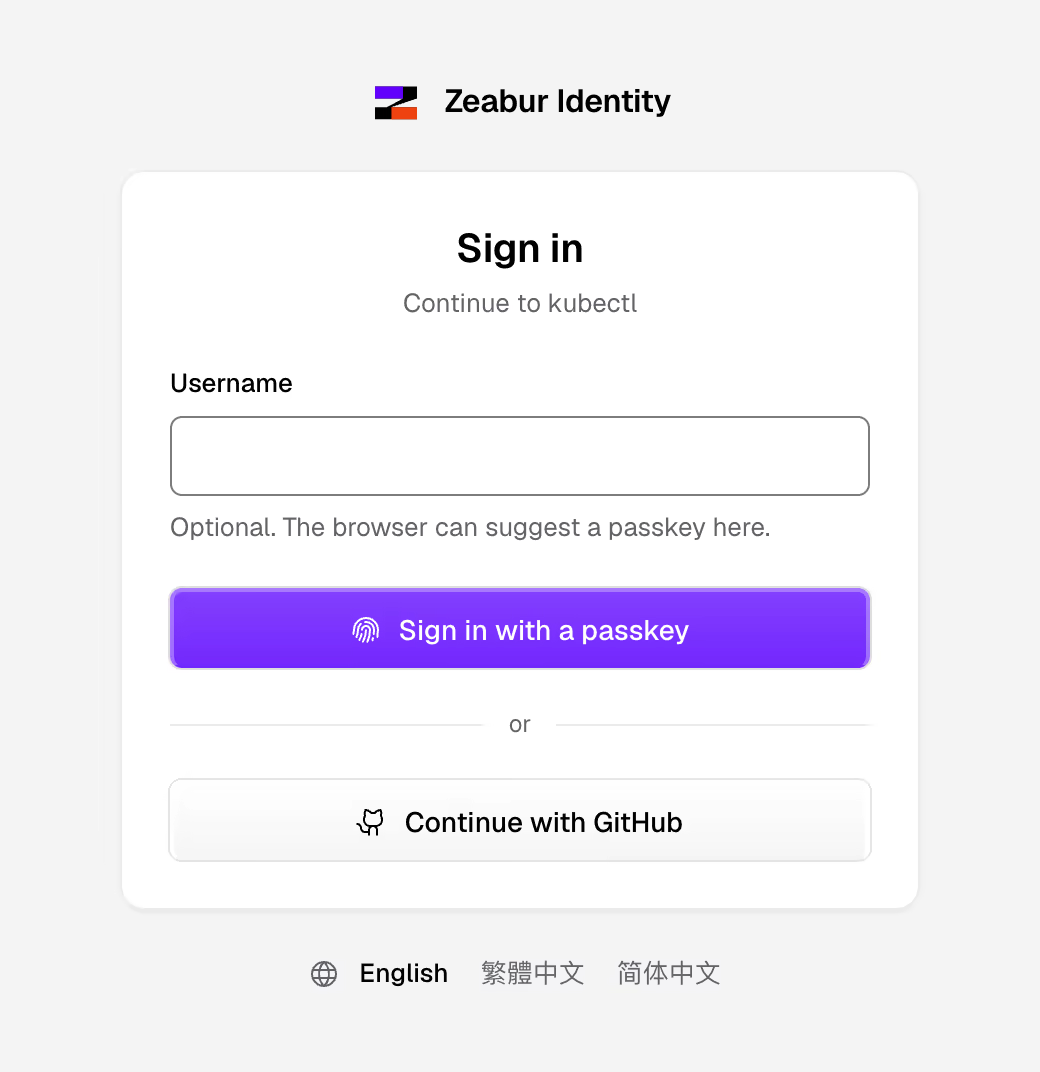
例如 kubectl get pods。瀏覽器會打開 Zeabur Identity 的登入頁。
用通行密鑰登入
kubectl 拿到 10 分鐘的權杖,你工作時它會在背景續期。
Kubernetes 自己驗證
kube-apiserver 透過 OpenID Connect 驗證權杖。撤銷某人的工作階段後,他手上的權杖最多十分鐘就失效。
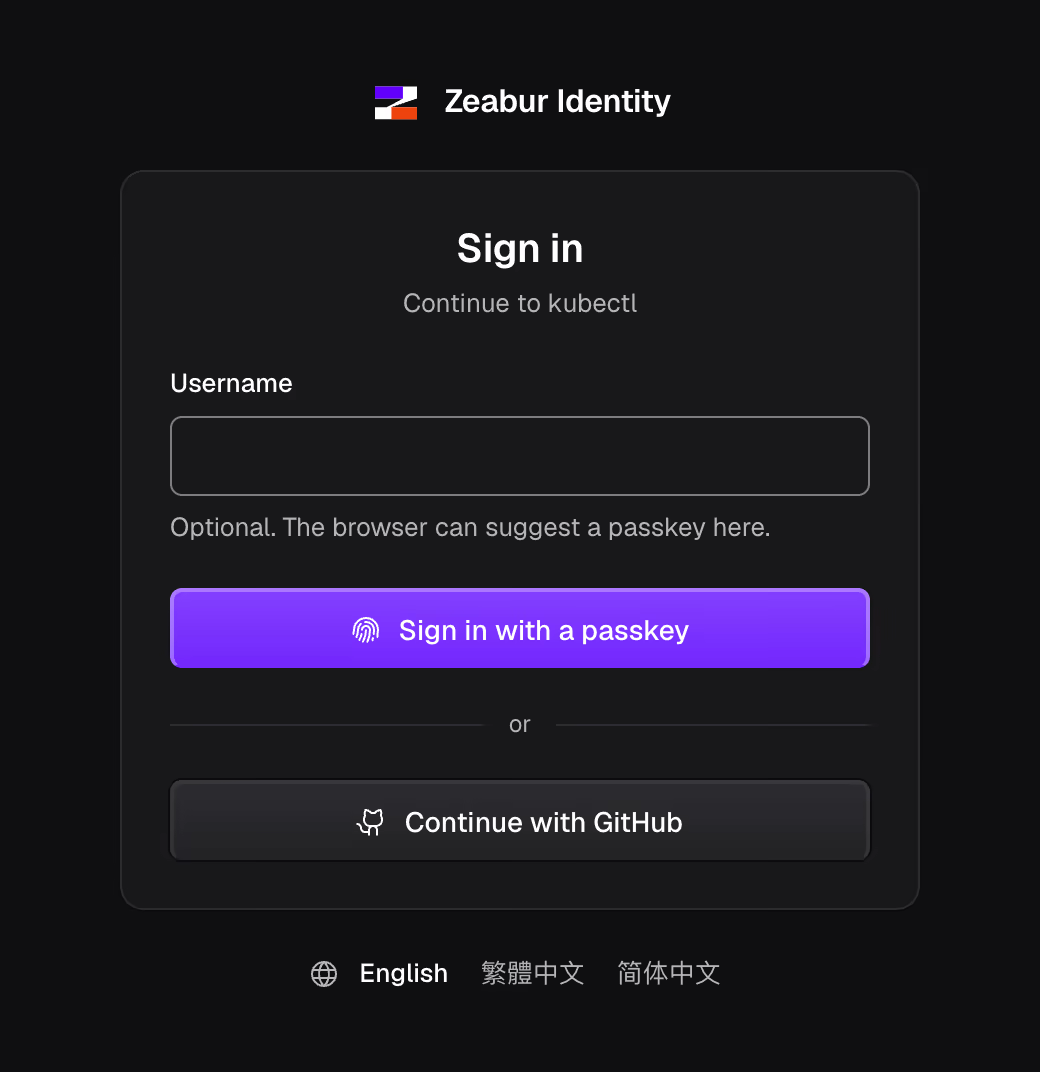
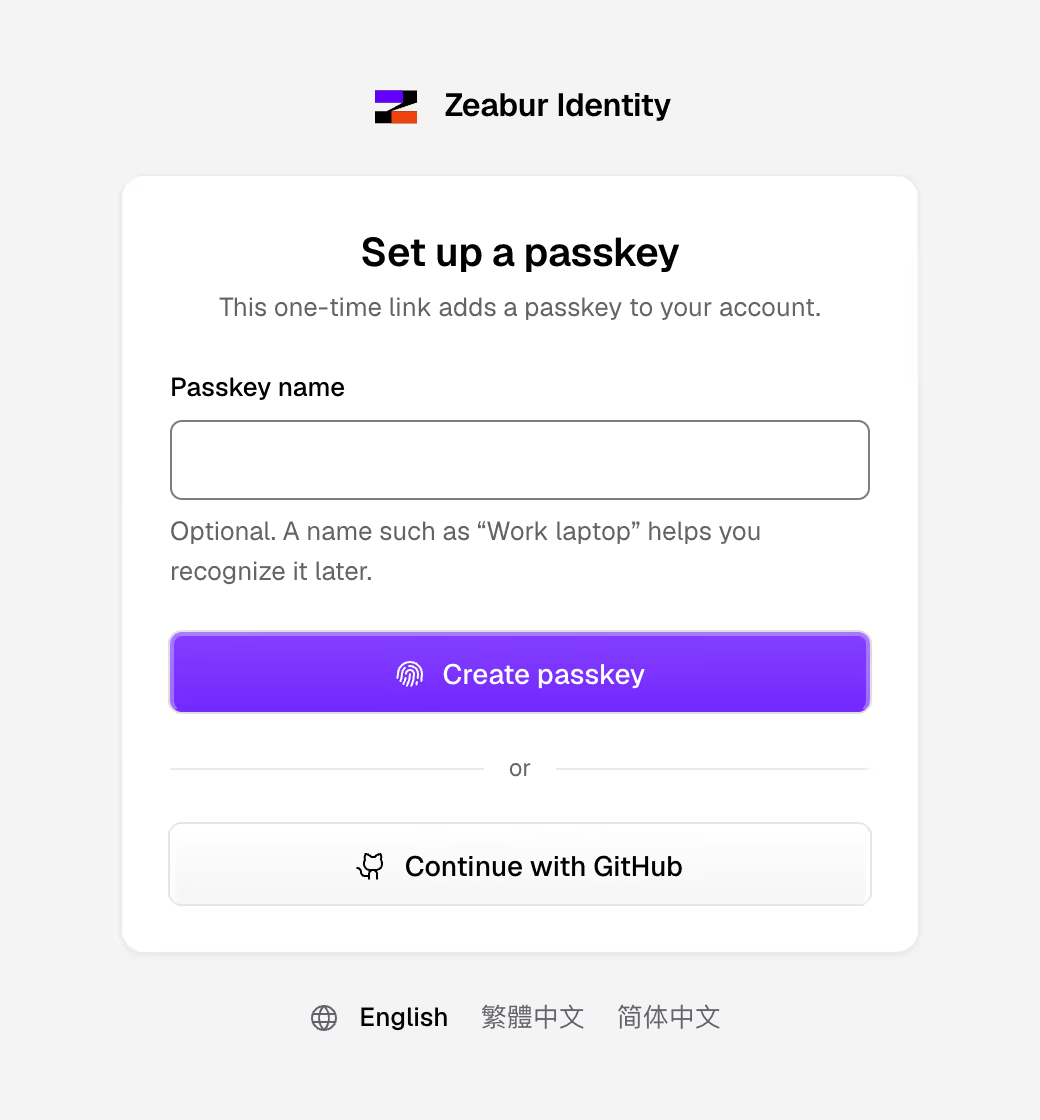
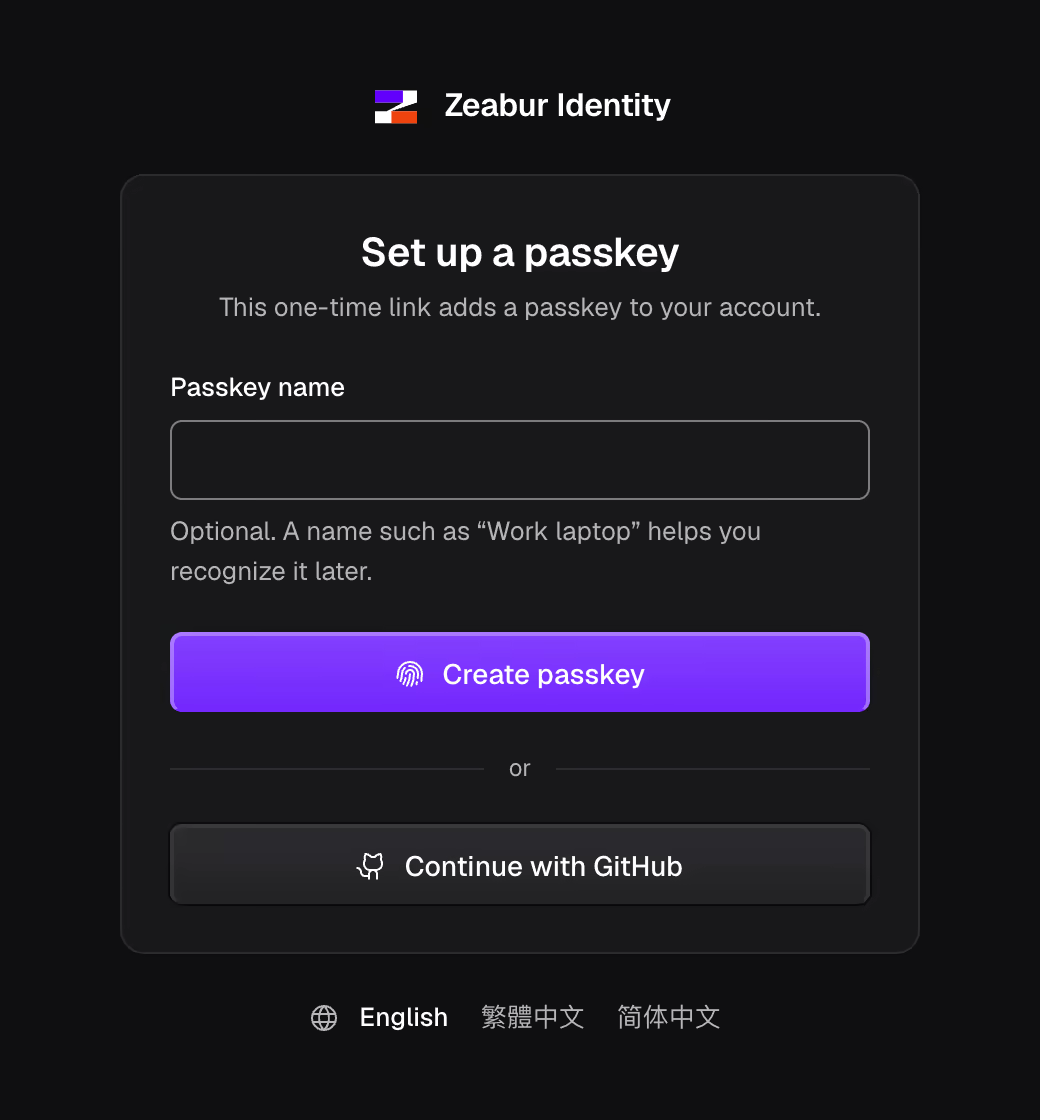
登入時看到的頁面
支援範圍
| 項目 | 範圍 | 條件 |
|---|---|---|
| Kubernetes 發行版 | CI 在 k3s 上測試 | k0s 和 kubeadm 有設定可用,安裝還沒驗證 |
| 登入方式 | 通行密鑰,或連結的 GitHub、Google 帳號 | GitHub、Google 要另外設定 OAuth 應用程式 |
| 管理員帳號 | 只能用通行密鑰,權杖 5 分鐘 | 用 zeabur-identityctl 設定帳號類型 |
| 其他應用程式 | 用 zeabur-identityctl client create 登錄 Grafana、Argo CD | 應用程式支援 OpenID Connect |
| 成員 | 群組、管理員帳號、遺失通行密鑰、移除成員,也能從目錄同步 | 同步要自己寫一小段腳本 |
| 你的電腦 | macOS、Linux 或 Windows 上的 kubectl | 依入門指南設定 kubeconfig |
從一台 Ubuntu 伺服器開始
入門指南會在 Ubuntu 伺服器裝好 k3s,下載並驗證 Zeabur Identity,再從你的電腦用通行密鑰登入。既有叢集用叢集管理員的 kubeconfig 執行下面幾行。
export ZEABUR_IDENTITY_ISSUER=https://login.example.com
zeabur-identityctl crds | kubectl apply --server-side -f -
zeabur-identityctl manifests --image "$ZEABUR_IDENTITY_IMAGE" \
  --serve-arg=--invitations | kubectl apply --server-side -f -
# Prints kube-apiserver's configuration and how to install it
# for your distribution:
zeabur-identityctl kube-config --distro k3s > authn.yaml
# A one-time link: open it and create your passkey.
zeabur-identityctl setup-link --username admin